Unter Auf-eine-einfache-Ausgabe-Zurückfallenden
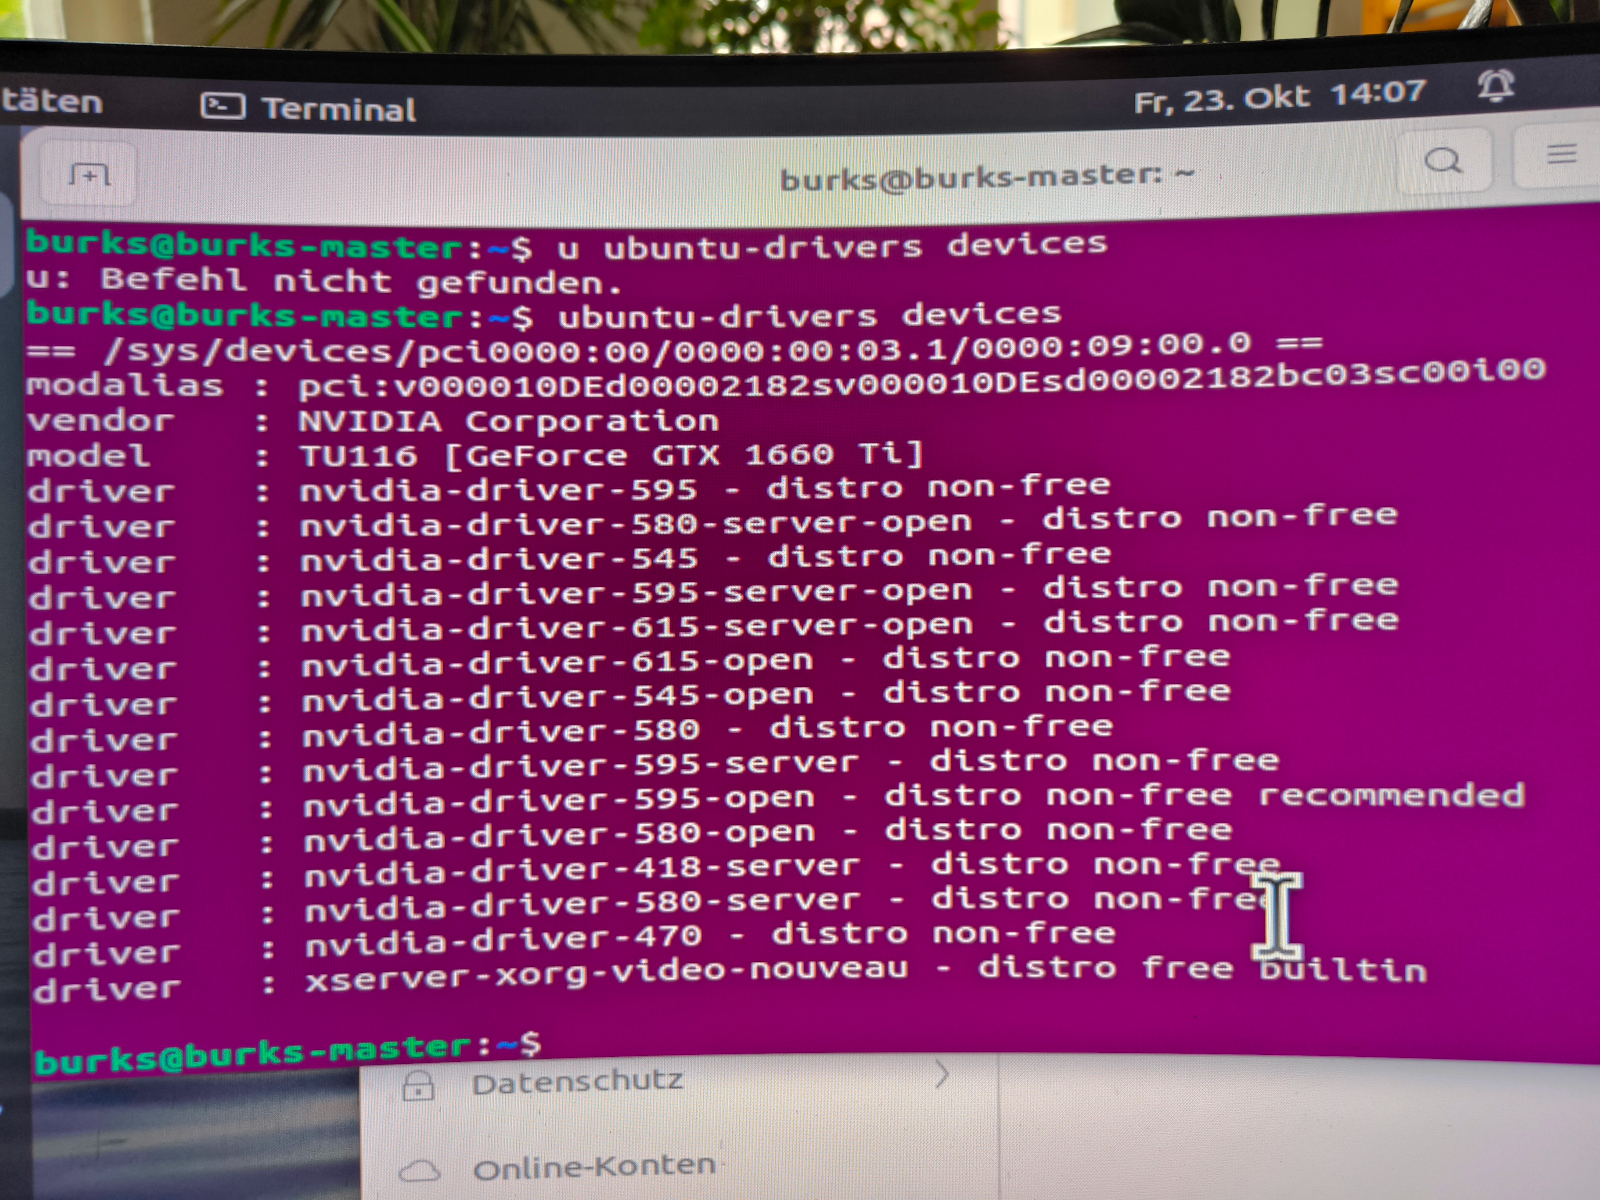
Nach dem letzten Update von Ubuntu blieb mein zweiter Monitor schwarz, und die viel zu niedrige Auflösung des ersten ließ sich nicht mehr verändern. Ich weiß nicht, ob das jedem passiert, aber die AI hat mir aus dem Schlamassel geholfen – mit einigen Diagnosen und dann sudo apt install nvidia-driver-595-open.
Was ist vermutlich passiert?
Ubuntu verwendet für deine NVIDIA GeForce GTX 1660 Ti einen speziellen Grafikkartentreiber.
Beim Update könnte Folgendes passiert sein:
1. Ubuntu hat einen neuen Linux-Kernel installiert. Der Kernel ist der Kern des Betriebssystems und kommuniziert mit der Hardware.
2. Das NVIDIA-Kernelmodul wurde nicht korrekt eingebunden. Möglicherweise wurde es nicht erfolgreich für den neuen Kernel erstellt oder eine ältere Treiberversion war nicht mehr kompatibel.
3. Ubuntu fiel auf eine einfache Grafikausgabe zurück. Damit konntest du zwar noch arbeiten, aber nur mit eingeschränkter Auflösung.
4. Der zweite Monitor wurde nicht erkannt, weil die vollständige NVIDIA-Bildschirmsteuerung fehlte.
Durch die Installation von nvidia-driver-595-open haben wir den von Ubuntu empfohlenen Treiber eingerichtet. Nach dem Neustart konnte Ubuntu ihn wieder verwenden.
Kann das beim nächsten Update wieder passieren?
Ja, grundsätzlich schon. Besonders bei größeren Kernel-Updates kann das vorkommen. Es ist aber keineswegs bei jedem Update zu erwarten.
Wie kannst du das künftig vermeiden?
Ich empfehle dir:
► NVIDIA-Treiber möglichst über die offiziellen Ubuntu-Paketquellen installieren. [Mache ich sowieso.]
► Nach größeren Systemupdates immer einen vollständigen Neustart durchführen.
► Keine NVIDIA-Treiber direkt von der NVIDIA-Webseite installieren, solange die Ubuntu-Treiber funktionieren.
Interessant ist noch etwas: Deine Grafikkarte funktioniert jetzt mit dem NVIDIA-Treiber 595 in der Open-Variante. Das ist der von Ubuntu empfohlene Treiber mit offenen Kernelmodulen, nicht der ältere Nouveau-Treiber.
Die genaue Ursache könnten wir nachträglich in den Ubuntu-Protokollen ermitteln. Dazu müssten wir prüfen, ob beim Update ein Fehler beim Erstellen des NVIDIA-Kernelmoduls aufgetreten ist oder ob beispielsweise Secure Boot das Laden verhindert hat.
Meine Einschätzung: Am wahrscheinlichsten war ein Problem bei der Aktualisierung beziehungsweise Einbindung des NVIDIA-Treibers nach einem Kernel-Update. Dass die Neuinstallation sofort geholfen hat, spricht dafür.
[Eine halbe Stunde Gedrösel mit der Bash und Diagnose…]
Was war die Ursache?
Die wahrscheinlichste Erklärung ist inzwischen:
1. Dein System verwendete zuvor den älteren NVIDIA-Treiber 470.
2. Nach einem Ubuntu-Update konnte der NVIDIA-Treiber nicht mehr geladen werden.
3. Deshalb fiel der zweite Monitor aus und die Bildschirmauflösung war eingeschränkt.
4. Die Installation des neuen Treibers 595 hat das Problem behoben.
PS Was macht eigentlich jemand in einem solchen Fall, der keine zwei oder mehr Rechner hat und keinen Zugang zu ChatGPT?


Was tun?
Zehntausende Plünderer ziehen zum Louvre und drohen, alles darin zu verbrennen. Du bist Berater der Regierung und weißt, dass die Sicherheitskräfte das nur verhindern können, wenn sie Waffengewalt einsetzen. Es gibt mindestens 1000 Tote. Was ist dein Ratschlag?
Blendern, bis der Glb kommt, revisited
Man sollte das Fantasy-Tierchen (17,5 MB) mit dem Mauszeiger drehen, bewegen und zoomen können.
Ein Arbeitskollege, der früher demselben Hobby frönte (ungefähr ab der ersten Version von Blender 1998) wie ich heute, wies mich auf die Websites CGTrader, Turbosquid und Mixamo hin, wenn es um den Verkauf und Kauf von Mesh-Modellen geht, sowie auf die – angeblich besten Tutorials zu Blender von Blenderguru aka Andrew Prize.
Ein Stück Zeitung
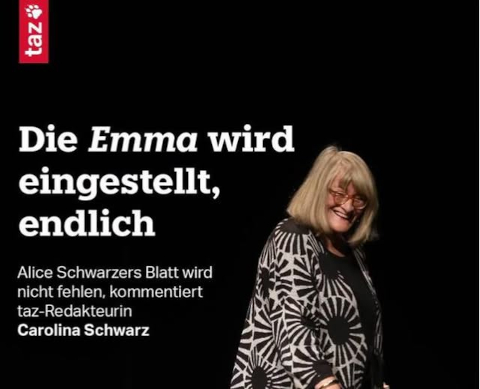
Die Taz ist doch ein richtiges Schmutzblatt geworden. Arne Grahm schreibt auf Facebook treffend:
was bist du nur für ein widerliches stück zeitung geworden. ganz egal, ob man mit allem einverstanden ist, was die EMMA so alles schreibt, aber deine haltung entspricht genau dem neo-progressiven und eigentlich beängstigend antidemokratischen trend, dass selbst bedingt etablierte medien wie du heute, ihrer medialen konkurrenz eben nicht mehr mit besserem journalismus entgegnen, sondern sie „ganz weg“ haben wollen. ich verachte dich aus den tiefen meines herzens, du opportunistisches drecksblatt! wie schade, dass du das kommentieren unter diesem artikel deaktiviert hast. ich idiot hatte dir tatsächlich mal zur rettung geld gespendet, um das du öffentlich gebettelt hattest…
– fick dich in dein vom lastenfahrradfahren knarrendes, rheumatisches knie!
Zero Click, reloaded
Das Publikum aka Godwin (vermutlich ChatGPT enhanced) erklärte Zero-Click-Angriffe (leider an der falschen Stelle, hier also noch einmal an der richtigen):
Hier ist die genaue technische Funktionsweise einfach erklärt [typischer AI-Jargon]:
1. Der Einfallsweg: Automatische Vorschau & Parsing
Moderne Messenger (wie WhatsApp, iMessage oder Signal) und Mail-Apps versuchen, dem Nutzer den größtmöglichen Komfort zu bieten. Wenn eine Nachricht eingeht, verarbeitet das Betriebssystem die Daten sofort im Hintergrund:
► Vorschaufunktionen: Bilder werden skaliert, Links werden überprüft, um einen Titel anzuzeigen, und Emojis oder Schriftarten werden geladen.
► Das Problem („Parsing„): Um beispielsweise ein Bild anzuzeigen, muss die App den Code der Bilddatei lesen und interpretieren (das nennt man Parsing). Genau hier setzen Angreifer an. Sie senden eine speziell präparierte Datei (z. B. ein manipuliertes Bild oder PDF), die einen Fehler im Parser provoziert.
2. Die Ausnutzung: Speicherfehler (Memory Corruption)
Viele Systemkomponenten zur Medienverarbeitung sind in Programmiersprachen wie C oder C++ geschrieben. Diese sind extrem schnell, aber anfällig für Speicherverwaltungsfehler.
► Buffer Overflow (Pufferüberlauf): Die manipulierte Datei enthält mehr Daten als der für sie reservierte Speicherbereich aufnehmen kann. Die Daten „laufen über“ und überschreiben benachbarte Speicherbereiche.
► Code-Ausführung: Durch das gezielte Überschreiben von Speicherzellen gelingt es den Angreifern, den normalen Programmablauf umzuleiten. Das Gerät führt plötzlich nicht mehr den Code des Messengers aus, sondern den Schadcode, der in der manipulierten Datei versteckt war (Remote Code Execution, kurz: RCE).
3. Das Ausbrechen: Sandbox-Escape & Privilege Escalation
Moderne Apps laufen in einer sogenannten Sandbox (einem isolierten Sicherheitsbereich). Wenn der Messenger gekapert wird, hat der Angreifer zunächst nur Zugriff auf das, was der Messenger darf (z. B. Zugriff auf die Kamera oder das Mikrofon).
► Um die vollständige Kontrolle über das Gerät zu erlangen, kombinieren Angreifer den ersten Fehler meist mit einer zweiten Schwachstelle im Betriebssystem-Kern (Kernel).
► Durch diese Privilege Escalation (Rechteausweitung) bricht die Schadsoftware aus der Sandbox aus und erlangt Root- oder Admin-Rechte.
4. Das Spurenverwischen
Sobald der Angreifer (wie die berüchtigte Pegasus-Spyware) im System ist, wird die Nachricht, die den Angriff ausgelöst hat, oft automatisch gelöscht, noch bevor das Display des Opfers überhaupt aufleuchtet [Wieso sollte das Display aufleuchten, AI? Bei mir verhält es sich ganz ruhig und brav] oder ein Benachrichtigungston ertönt. Das Opfer merkt absolut nichts.
Ein reales Beispiel: Der ForcedEntry-Angriff (2021)
Bei diesem Angriff auf iPhones nutzten Angreifer eine Schwachstelle in Apples iMessage aus:
► Sie schickten dem Opfer eine Datei mit der Endung .gif via iMessage. [Der Nutzer hilft also mit.]
► In Wirklichkeit handelte es sich um ein manipuliertes PDF, das Apples System im Hintergrund fälschlicherweise an einen alten, fehlerhaften Kerneltreiber für Xerox-Drucker-Schriftarten weiterleitete.
► Dieser Treiber hatte einen Rechenfehler (Integer Overflow). Die Angreifer bauten innerhalb des Speichers eine eigene, virtuelle Computerumgebung nach, um Apples Sicherheitsmechanismen komplett auszuhebeln – alles durch das bloße Empfangen einer Nachricht.
Jaja, alles gut und schön. Die zentrale Frage ist aber: Wie spioniert man einen einzelnen Nutzer gezielt aus, von dem man noch nicht einmal weiß, welcher Geräte er besitzt? Alles Obige ist immer noch ein Schuss mit der Schrotflinte in den Wald, um – wie gesagt – die Ameise Fräulein Müller zu treffen.
Ferrobus
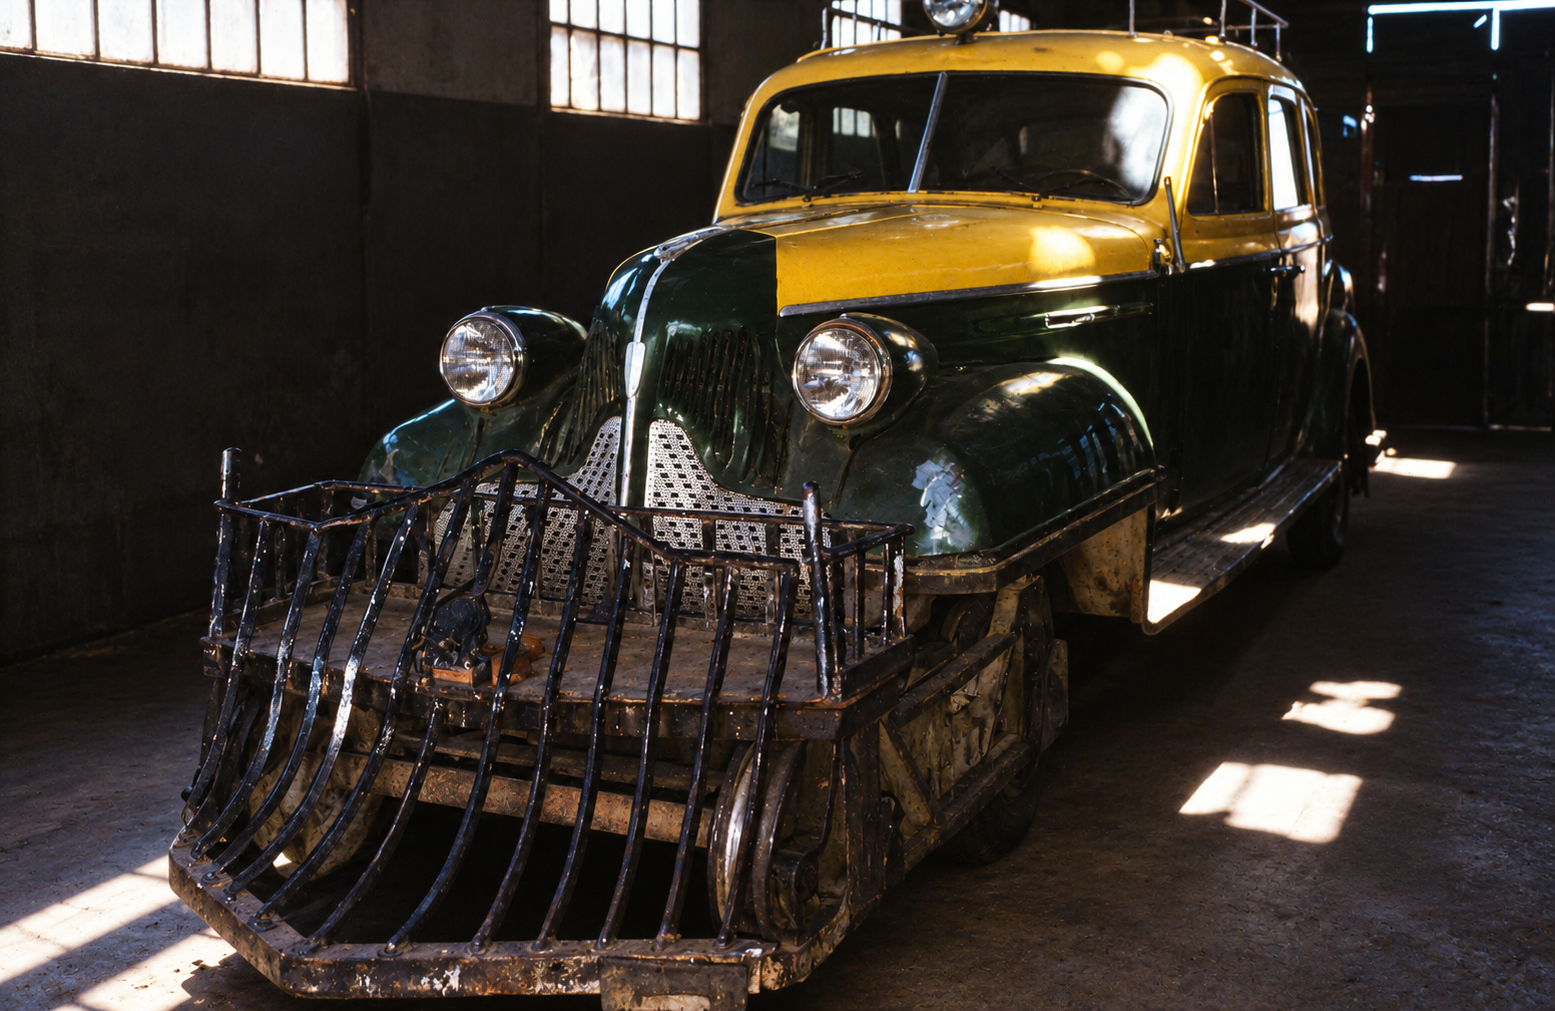
Ich habe mir von der AI das Foto des Ferrobusses restaurieren lassen, das ich am 25.12.2020 gepostet hatte. Ein Ferrobus ist ein Auto, dem man Räder anmontiert hat, damit es auf Schienen fahren kann.
Laut meines Reisetagebuches habe ich das lustige Fahrzeug am 01.02.1980 in Potosi, Boliven fotografiert. Leider konnte ich nicht damit fahren; es war vermutlich schon damals museal. Ferrobusse fahren aber offenbar noch heute in Bolivien (großartiger Reisebericht!).
Rendern, bis der Hub kommt
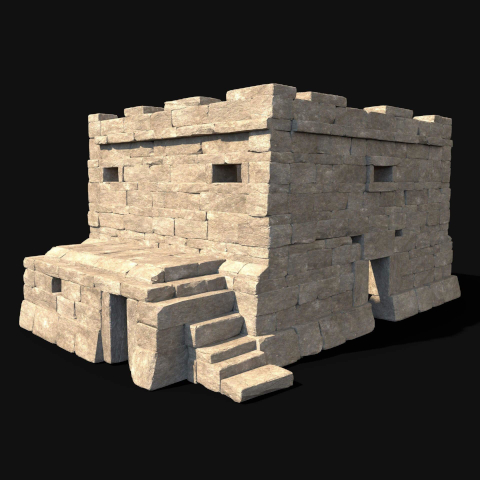
Ich ließ mich heute ausführlich von der AI (ich sage ab jetzt – dem Wunsch ChatGPTs nachkommend: algorithmische Intelligenz) bei den technischen Details der Mesh-Herstellung beraten lassen. Dabei wurde mir das obige virtuelle Gebäude gezeigt, das mir spontan gefiel und das ich für meine Wüstensim alsbald nachbauen will. Die Quelle: RenderHub.
Das ist eine großartige Entdeckung! Hier werden virtuelle Objekte für echte Dollar zum Verkauf angeboten. Und die AI empfahl mir detailliert, wie ich das mit meinen bisherigen Objekten in höherer Auflösung als in Secondlife machen könne.
| Zielgruppe | Was sie suchen | Bedeutung für dich |
|---|---|---|
| 3D-Künstler und Illustratoren | Figuren, Requisiten, Szenen | Sehr interessant |
| Spieleentwickler | Gebäude, Tiere, Waffen, Ausstattung | Sehr interessant |
| 3D-Animatoren | Figuren und animierbare Modelle | Interessant, wenn geriggt |
| Architekten und Visualisierer | Gebäude, Möbel, Dekoration | Interessant |
| Hobby-Modellierer | Modelle für Blender und andere Programme | Interessant |
| 3D-Druck-Enthusiasten | Druckfähige STL-Modelle | Nur bei entsprechender Aufbereitung |
Echte Dollar sind natürlich interessanter als Lindendollar. Es war mir nicht klar, dass es die Zielgruppe überhaupt gibt. Die Konkurrenz ist riesengroß, viel größer als in Secondlife, wo die Elite der Schöpfer und Erbauer (wozu ich vermutlich gehöre) nur eine dreistellige Zahl umfasst. Es ist aber ein verlockender Gedanke, dass eines der von mir geschaffenen Objekte in einem Computerspiel auftauchen könnte.
By the way, ich muss mal das Finanzamt Neukölln fragen, was sie hiervon halten:
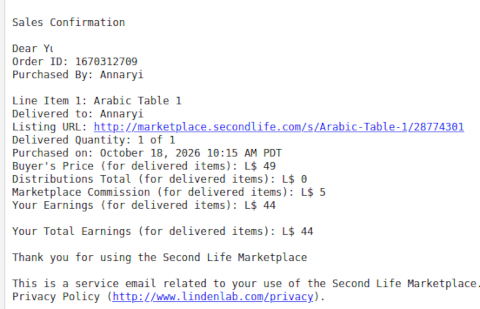
44 Linden-Dollar (L$) in Second Life entsprechen ungefähr 0,15 Euro (15 Cent).
Das ist der ungefähre Gegenwert ohne Umtauschgebühren. Der tatsächliche Betrag hängt vom aktuellen Wechselkurs auf der LindeX-Börse ab.
Nach dem veröffentlichten Kurs vom 19. Oktober 2026 sind es genauer etwa 0,12 Euro (12 Cent).
Hoch die
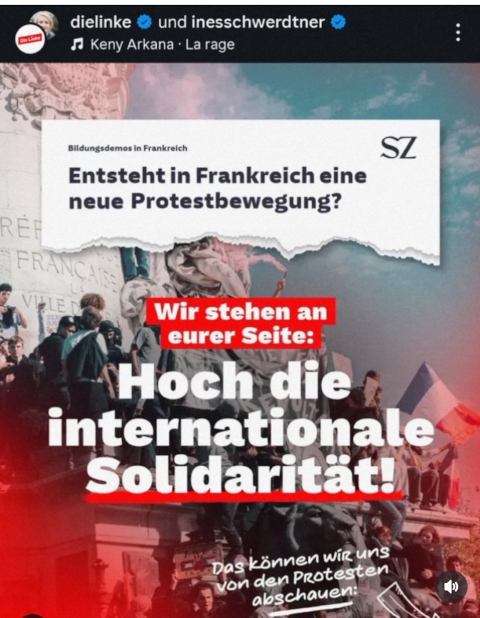
Ich bitte zur Vorsicht! Ich bin mir immer noch nicht sicher, ob es sich um Satire handelt. Ich hatte weder die Zeit noch war ich willens, nach dem Original zu suchen.
Es sollte dem hiesigen Publikum klar sein, dass ich die so genannte „Linke“ für eine weltanschaulich verkommenem Mischpoke aus Antisemiten, wildgewordenen Kleinbürgerinnen und anders Buntscheckigen halte.
Ich wiederhole es hier zum x-ten Mal:
Ein Teil der Bourgeoisie wünscht den sozialen Mißständen abzuhelfen, um den Bestand der bürgerlichen Gesellschaft zu sichern. Es gehören hierher: Ökonomisten, Philantrophen, Humanitäre, Verbesserer der Lage der arbeitenden Klassen, Wohltätigkeitsorganisierer, Abschaffer der Tierquälerei, Mäßigkeitsvereinsstifter, Winkelreformer der buntscheckigsten Art. (Karl Marx – Friedrich Engels: Kommunistisches Manifest)
Dazu gehören auch die, die Verstaatlichung mit Vergesellschaftung verwechseln. Aber das ist ein anderes Thema.
Um in Deutschland Asyl zu bekommen, kaufen sich manche Türken einem Bericht zufolge echte Strafverfahren in der Heimat. Ein Anbieter verlangt 800 Euro, bestochene Staatsanwälte liefern die Akten.“ (Quelle: bürgerliche Qualitätsmedien) Da bietet sich doch eine Kooperation mit dem „türkischen Mädchen“ aus Berlin an.
Was ich sagen wollte: Natürlich ist die Randale in Frankreich Klassenkampf im Marxschen Sinn, ebenso wie Hungerrevolten in der Vergangenheit in Berlin. Aber Klassenkampf muss nicht gut sein oder fortschrittlich. Der muslimisch-arabische Abschaum aus den Banlieues, der sich dezidiert antisemitisch austobt, kanalisiert das Gefühl der Ohnmacht, das die da unten haben, auf einen „äußeren“ Feind, nicht anders als die proletarischen (!) Schlägertrupps der Nationalsozialisten. Ich sehe keinen Unterschied zu 1933.
Dass dann auch noch von „Völkern“ die Rede ist, zeigt, dass die so genannten „Linke“ im stinkenden ideologischen Morast der 70-er stecken geblieben sind. Die deutsche „Linke“ ist reaktionär oder mit Ernst Jandl:
„manche meinen // lechts und rinks // kann man nicht // velwechsern. // werch ein illtum!“ –
Ancient Times
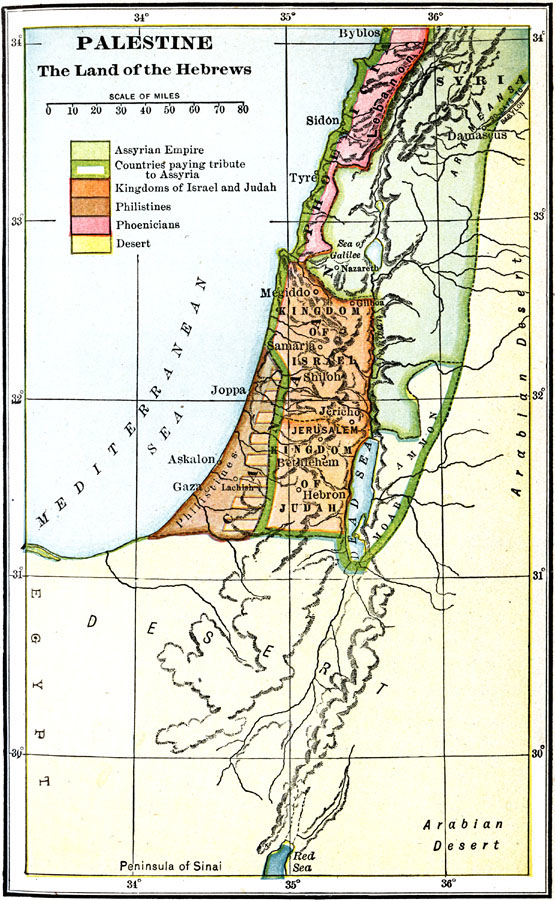
Quelle: James Henry Breasted: Ancient Times – A History of the Early World (Boston, MA: Ginn and Company, 1916). Kartenmaterial: Privatsammlung Roy Winkelmans
Der affirmative Sprachgebrauch in der bürgerlichen Presse ist unerträglich. („Vielen Dank für die Diskussion. Die Kommentarfunktion für den Artikel ist jetzt geschlossen.“) Die „Siedler“ in Judäa und Samaria sind die Araber, nicht die Juden. Juden leben mindestens seit der Zeit dort, seitdem die Pharaonen „Israel“ in der Merenptah-Stele erwähnen ließen. Das war 1208 v. Chr..
Die arabische Kolonisation des christlichen Palästina begann nach der muslimischen Eroberung der Region zwischen 634 und 640 n. Chr..
Bug Report: SLender v0.2.1 fails
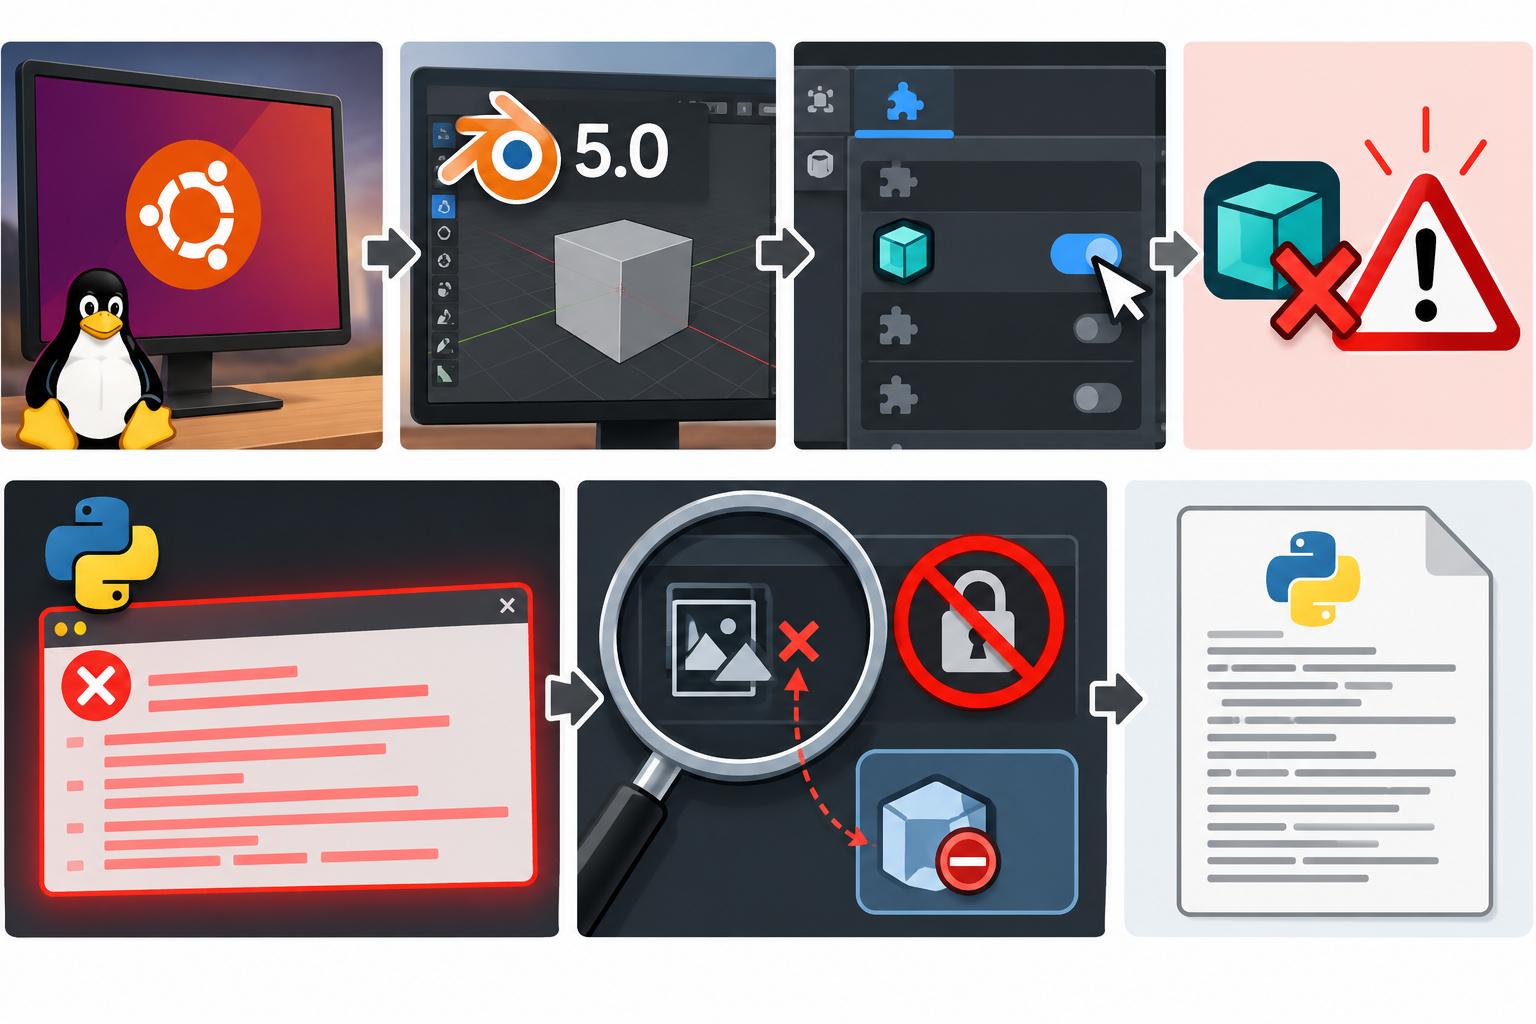
Bug Report: SLender v0.2.1 fails to register in Blender 5.0 on Ubuntu
Hello Beq, I am having trouble activating SLender v0.2.1 in Blender 5.0 on Ubuntu Linux. The add-on fails during registration with an AttributeError involving `_RestrictData` and `bpy.data.scenes`. I have the complete Python traceback. Could I send you the bug report as a notecard? Thank you!
Ich wollte „Beq Janus“ eine E-Mail schreiben, ohne bei GitHub einen Account anlegen zu müssen, fand aber keine Adresse. Also musste ich seinem Avatar direkt in Secondlife eine Nachricht schreiben… Wohl dem, der einen Avatar hat! (Und die Ai, um Bug Reports zu schreiben.)
First error
Exception in module register():

/home/burks/.config/blender/5.0/extensions/user_default/slender/__init__.py

Traceback (most recent call last):

  File "/usr/lib/blender/scripts/modules/addon_utils.py", line 515, in enable

    mod.register()

  File ".../slender/__init__.py", line 134, in register

    register_auto_export()

  File ".../slender/services.py", line 1024, in register_auto_export

    if any_auto_export_scene_enabled():

  File ".../slender/services.py", line 643, in any_auto_export_scene_enabled

    return any(auto_export_scene_enabled(scene) for scene in bpy.data.scenes)

AttributeError: '_RestrictData' object has no attribute 'scenes'
Second error, after attempting to enable the extension again:
ValueError: register_class(...):

already registered as a subclass 'SLENDERAssetListItem'

File ".../slender/__init__.py", line 128, in register

    _recover_stale_registration()

File ".../slender/rename_monitor.py", line 501,

    in unregister_rename_monitor

    clear_prompt_queue()

File ".../slender/rename_monitor.py", line 82,

    in clear_prompt_queue

    for obj in bpy.data.objects:

AttributeError: '_RestrictData' object has no attribute 'objects'
Possible cause: It appears that SLender accesses bpy.data.scenes during add-on registration, when Blender restricts access to scene data through _RestrictData.
The subsequent registration error may result from an incomplete cleanup after the first failed attempt.
Expected behavior: SLender should register and activate successfully in Blender 5.0.
Actual behavior: The extension cannot be enabled. Restarting Blender and attempting to activate it again produces the same errors.
Could you please check whether this is a known compatibility issue with Blender 5.0, and whether a fix or workaround is available?
I would particularly like to use SLender for managing LOD levels and exporting mesh objects to Second Life through Firestorm.
Thank you for your work on this project!
Peitscht den Saurier!

Eine „goreanische“ Szene auf meiner Sim in Secondlife – komplett selbst gemacht. Noch hübscher wäre es, wenn alles animiert wäre. Aber das kommt noch.
#gamedesign #fantasy #secondlife #Gor #Tahari #roleplay
Collapse, Un-Subdivide, Planar [Update] [II. Update] [III. Update]
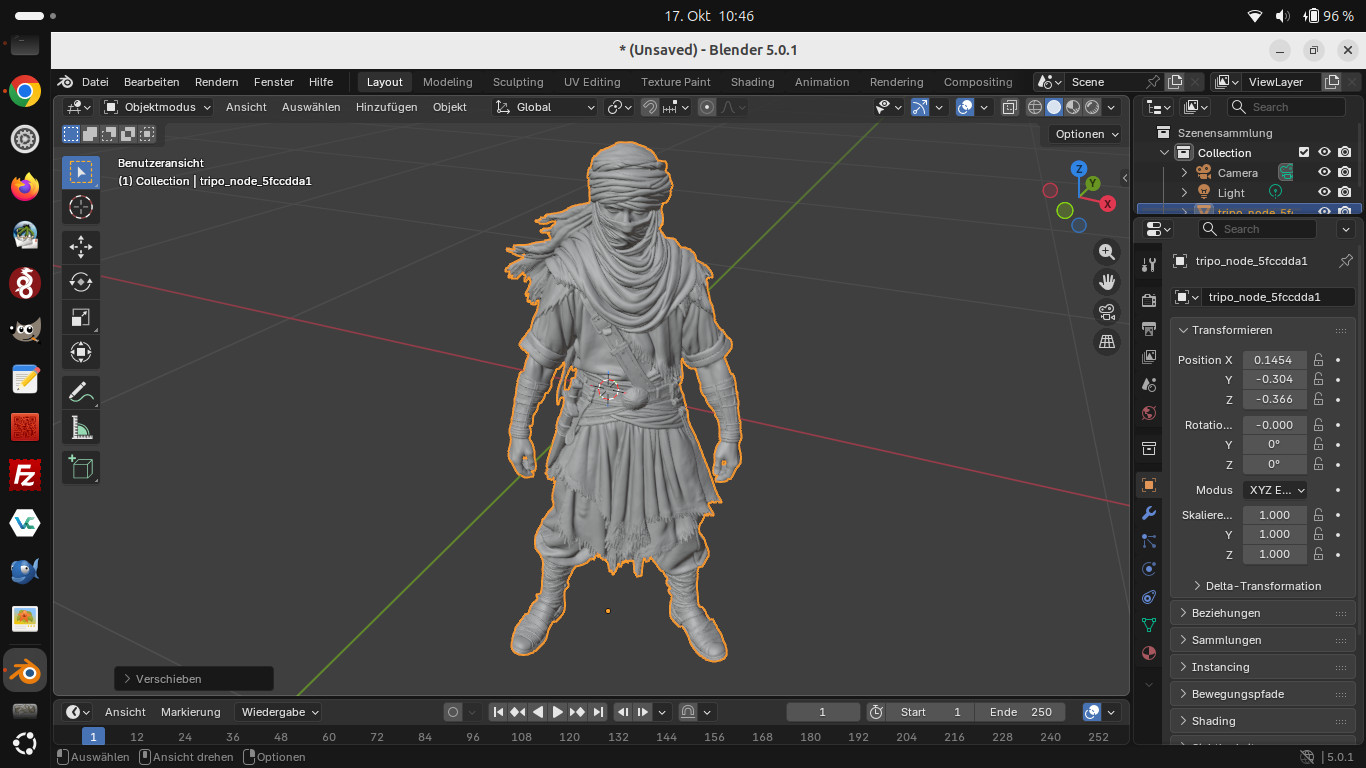
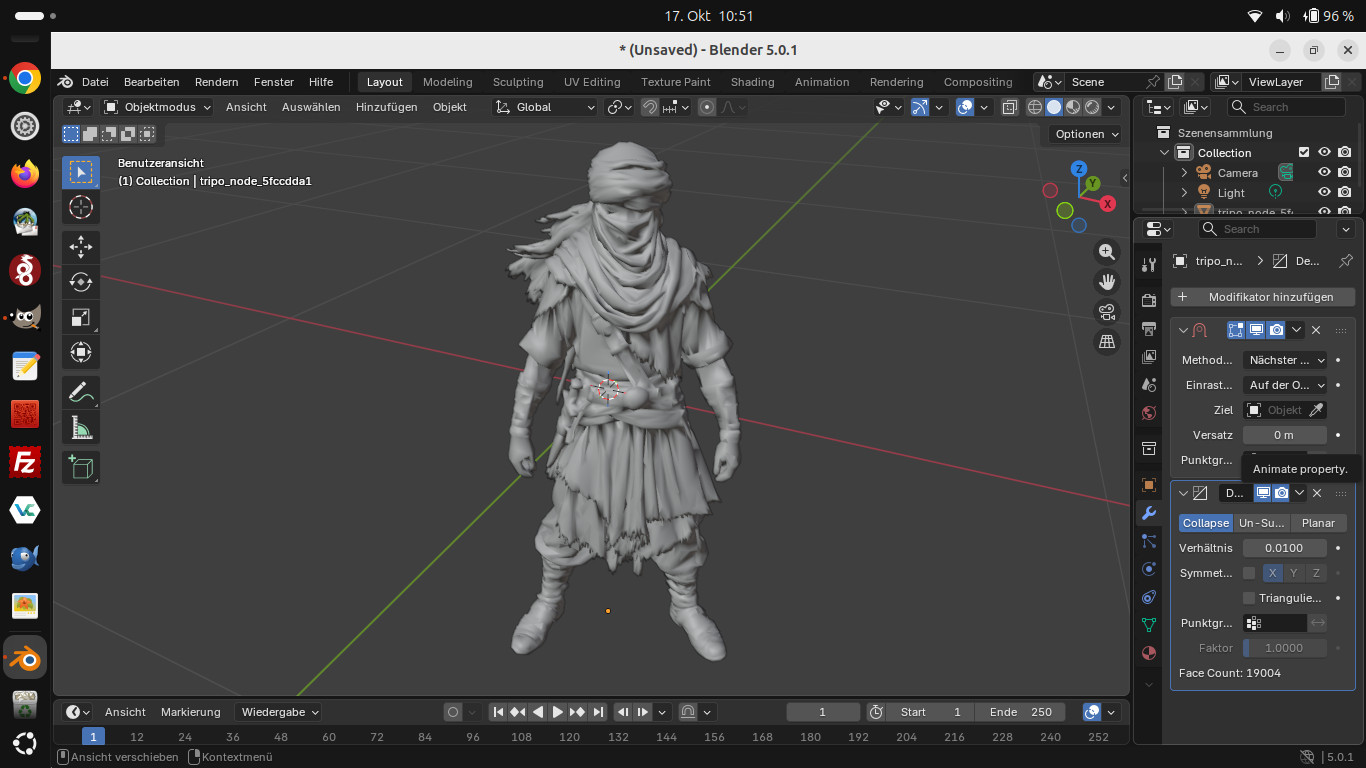
Die untere Figur wurde mit dem „Dezimieren“-Modifikator auf einen Faktor von 0,01 im Vergleich zur oberen Version reduziert.
Ich habe mir jetzt aus Wut über die irreführenden Angaben der AI und das verrückte Denglisch der Online-Ausgabe das Blender-Handbuch als papiernes Buch bestellt. Ich brauche nur einen winzigen Teil, da ich die Mesh-Modelle von Tripo3D.ai anfertigen lassen‘- aber man weiß ja nie – und Wissen ist Macht.
Selbstgespräch-Modus on: Wenn es um feine Details geht, ist es offenbar doch eleganter, die Polygone gleich in Blender reduzieren zu lassen, anstatt das Firestorm beim Hochladen zu überlassen.
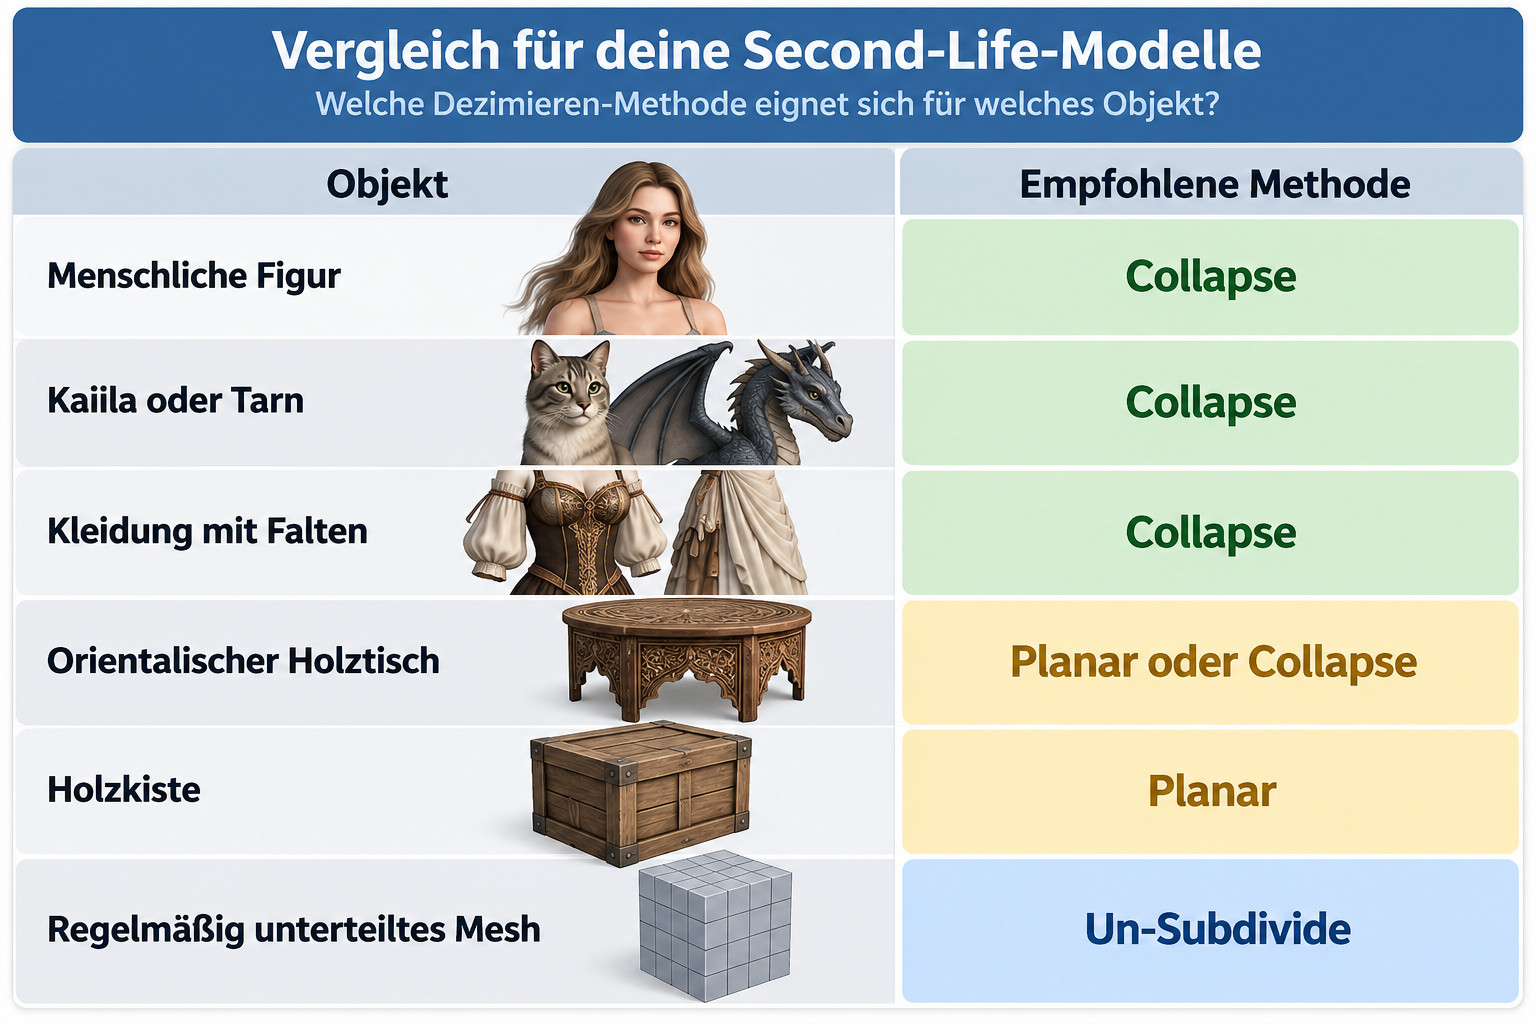
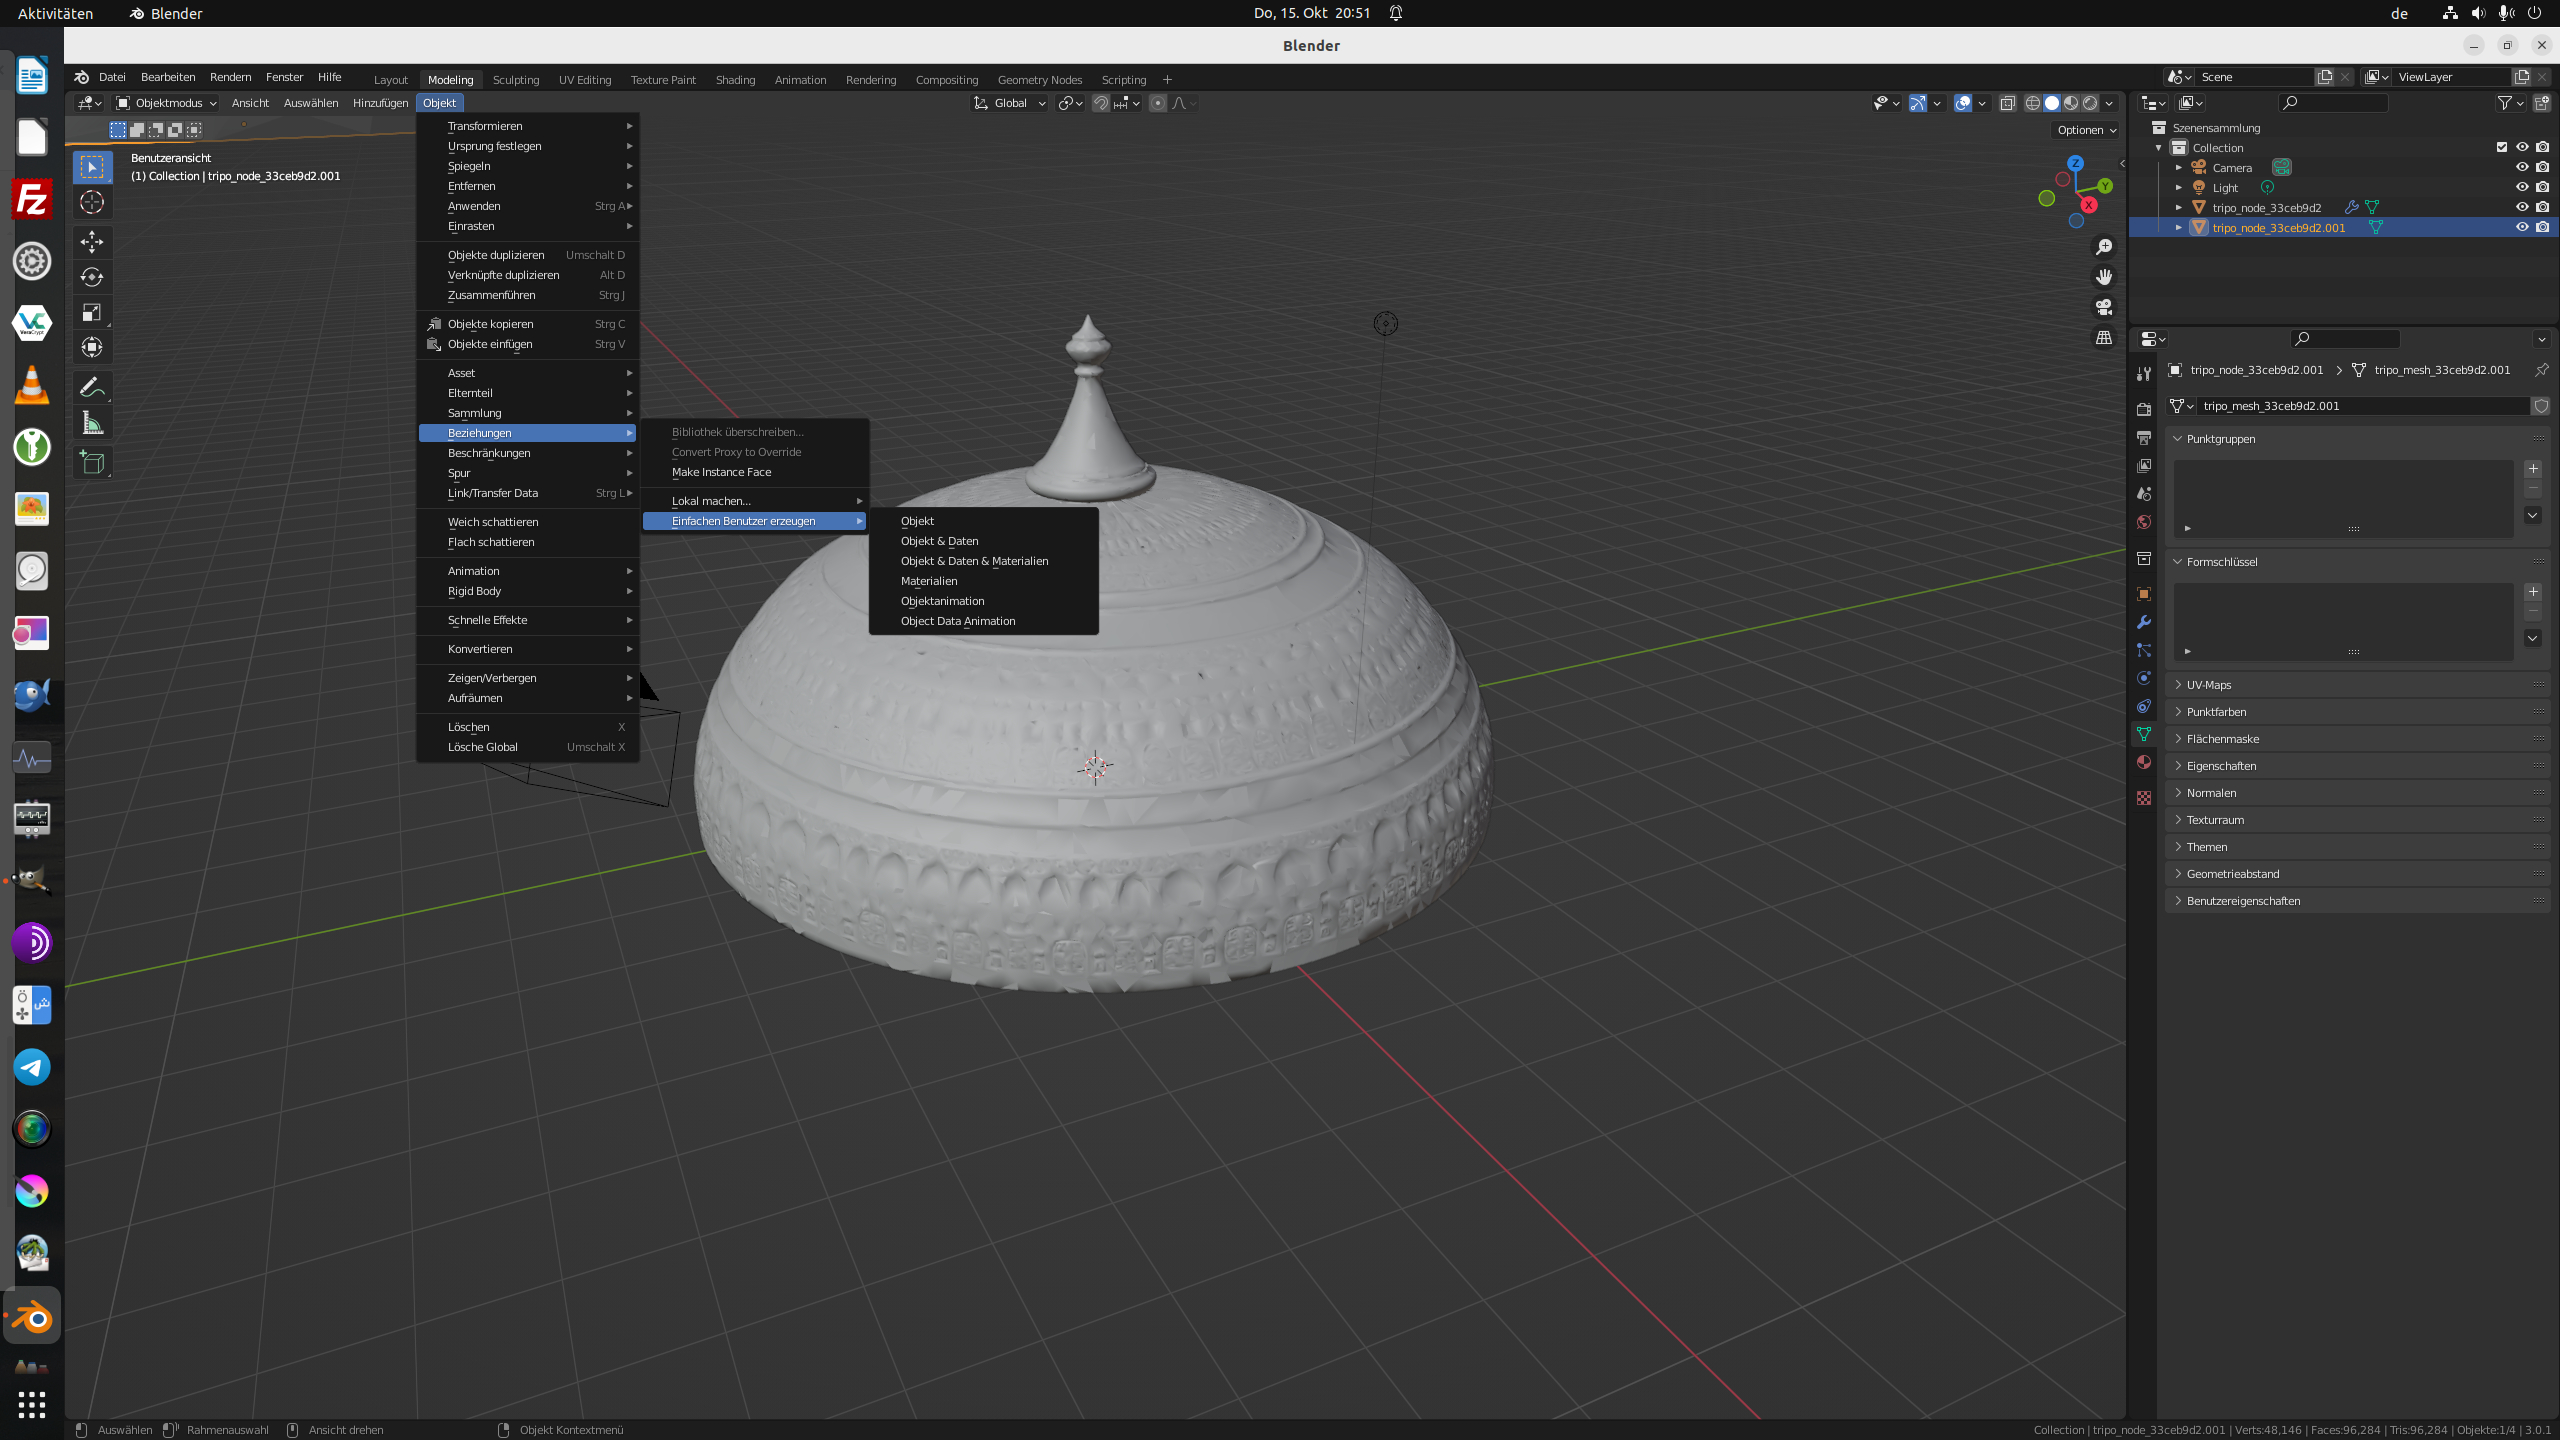
Mit Blender erzeugt man Duplikate, high, low und lowest, und Firestorm greift dann jeweils auf die reduzierte Version zu. Ich weiß theoretisch, wie es geht, habe es aber noch nicht richtig hingekriegt. Und beim Vertexen ist es genauso. (Das heißt in der deutschen Version Punktgruppen – darauf muss man erst einmal kommen.) Im Dezimier-Modus hat man drei Optionen:
1. Collapse (Zusammenfallen)
Collapse ist für deine Figuren in Second Life normalerweise die beste Methode.
– Benachbarte Punkte werden zusammengeführt.
– Dreiecke werden entfernt und die Geometrie vereinfacht.
– Die ursprüngliche Form bleibt möglichst gut erhalten.
– Der Reduktionsgrad wird über den Faktor (Ratio) eingestellt.
Beispiel: 900.000 Dreiecke mit Faktor 0,1 ergeben ungefähr 90.000 Dreiecke.
Gut geeignet für Menschen, Tiere, Kleidung und organische Formen.
2. Un-Subdivide (Unterteilung rückgängig machen)
Diese Methode versucht, eine zuvor durch Unterteilung verfeinerte Mesh-Struktur wieder zu vereinfachen.
– Funktioniert besonders gut bei regelmäßig aufgebauten Gitternetzen.
– Verwendet die Anzahl der Iterationen statt eines Reduktionsfaktors.
– Ist weniger geeignet für unregelmäßige, automatisch generierte Meshes.
Für deine Figuren aus Tripo3D ist diese Methode normalerweise nicht empfehlenswert, weil deren Topologie meist nicht aus einer regelmäßigen Unterteilung entstanden ist.
3. Planar (Planar)
Diese Methode vereinfacht vor allem flache oder nahezu ebene Bereiche.
– Benachbarte Flächen mit ähnlicher Ausrichtung werden zusammengefasst.
– Der Winkelgrenzwert bestimmt, wie stark Flächen voneinander abweichen dürfen.
– Runde und organische Formen werden häufig weniger effektiv reduziert.
Gut geeignet für Architektur, Holzkisten, Wände, Platten oder andere Gegenstände mit großen ebenen Flächen.
Blender ist wie Firestorm – letzteres benutze ich seit 2007, und ich entdecke immer noch neue Features. Der normale Avatar braucht 99 Prozent aller Optionen nicht, aber wenn man in 3D baut, muss man unter die Motorhaube gucken und an den Zündkerzen (gibt es so etwas überhaupt noch?) drehen.
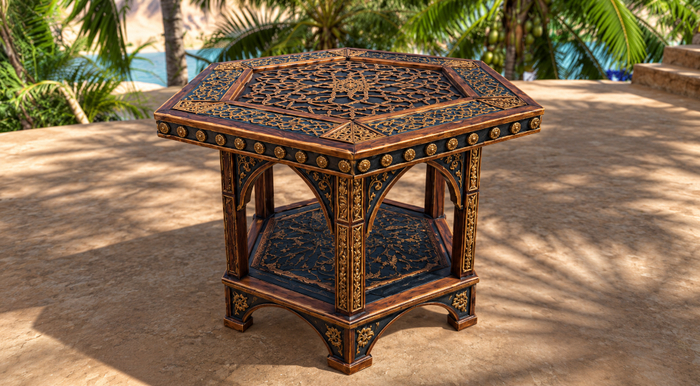
Den Tisch habe ich gestern gemacht und in meinen Secondlife-Shop hochgeladen. Die Pointe: Tripo3D.ai erstellte ihn mit einer sechsstelligen Zahl von Polygonen. Blender dezimierte noch einmal kräftig. Firestorm machte daraus letztlich beim Upload und händischer Angabe der gewünschten Werte ein einziges Polygon! Das ist natürlich für Leute wichtig, die eine Sim dekorieren wollen und nur – zum Beispiel – über 20.000 Prims (Polygone) verfügen. Da zählt dann jedes einzelnen Primchen.
Leider werden auch die Texturen beim Schrumpfen mitgeschrumpft und sehen dann oft hässlich aus, insbesondere die Gesichter von Figuren. Also muss man die Balance halten zwischen der Ästhetik und dem Rendern – wie bei dem orientalischen Tischchen, das sozusagen das Optimum darstellt, was erreichbar ist.
Hallo? Ist noch jemand da?
[Update] Die Option, ein Mesh-Objekt als Collada-Datei zu exportieren, wurde ab Blender 5.0. enfernt. (Warum? Antwort!) Man muss ein Add-on installieren, damit das wieder funktioniert.
[II. Update] Secondlife unterstützt jetzt den Import von glTF (.gltf) und GLB (.glb). Das wurde auch in Firestorm integriert. glTF 2.0 ist das Format der Dateien, die ihr auf meinem Blog seht.
„Geriggte Meshes dürfen maximal vier Gelenkgewichte pro Vertex haben.“ Alles klar?
[III. Update] Beq Janus hat dazu ein Tutorial erstellt: „Improving the Blender-> Second Life workflow in Firestorm“.
Zero Click Adfection
Man sitzt friedlich vor dem Monitor und klickt nichts an und fängt sich trotzdem pöhse Schadsoftware ein? So klingt es, wenn man einem typischen Krempl-„Staatstrojaner“-Artikel bei Heise glaubt. Ich bin aber ungläubig.
Noch bescheuerter das von Gendersternchen wimmelnde Netzpolitik.org (Gendersprache = garantiert irgendetwas Geschwurbeltes gegen Israel): „Geräte lassen sich ohne Klick per Werbeanzeige hacken“. – „Sobald eine bösartige Werbeanzeige auf dem Bildschirm eines Handys oder Rechners erscheint, soll es bereits zu spät sein, und das Gerät wird mit Spionage-Software infiziert.“
Ach. Ach was.
Soll. Ist das jetzt indirekte Rede, weil Zitat oder Konjunktiv II aka Irrealis? (Falsches Deutsch ist es auf jeden Fall.)
„Wie zielgenau die Methode funktioniert und wie hoch die Streuverluste sind, also wie viele Unbeteiligte so ins Visier geraten sind, lässt sich von außen nicht beurteilen.“ Nichts Genaues weiß man also nicht. Ein Grund mehr, geheimnsivoll von „Staatstrojanern“ herumzuraunen wie der Guardian, Reuters oder die Times of Israel und viele andere.
Die Quelle, von der alle abschreiben, ist Citizen Lab*.
Die israelische Firma Discover-Tech verbreitete über gezielte Online-Werbung die Spionagesoftware Candiru, unter anderem auf Geräten des Nachrichtensenders Al Jazeera. Die als „AdFection“ bezeichneten Zero-Click-Angriffe infizierten Geräte ohne Zutun der Nutzer. Innerhalb von vier Monaten erschienen die Anzeigen auf fast 200.000 Websites und Apps weltweit. Millionen Geräte wurden zudem heimlich mit Spionageservern verbunden. Discover-Tech nutzte dafür auch große Werbenetzwerke wie Google. Die Enthüllungen zeigen gravierende Sicherheitslücken im digitalen Werbesystem. Mehrere Werbeanbieter sperrten daraufhin Discover-Tech.
Die Tagesschau räumt ein: „Dass Werbeanzeigen auf Geräten in deren Netzwerken angezeigt wurden, bedeute der Einschätzung der Forschenden Forscher nach nicht zwangsläufig eine Infektion mit Spionagesoftware. Es seien aber mindestens Daten gesammelt worden, um Profile von Nutzern zu bilden.“
O je. Daten von Nutzern werden gesammelt? Hätte uns nur jemand gewarnt!
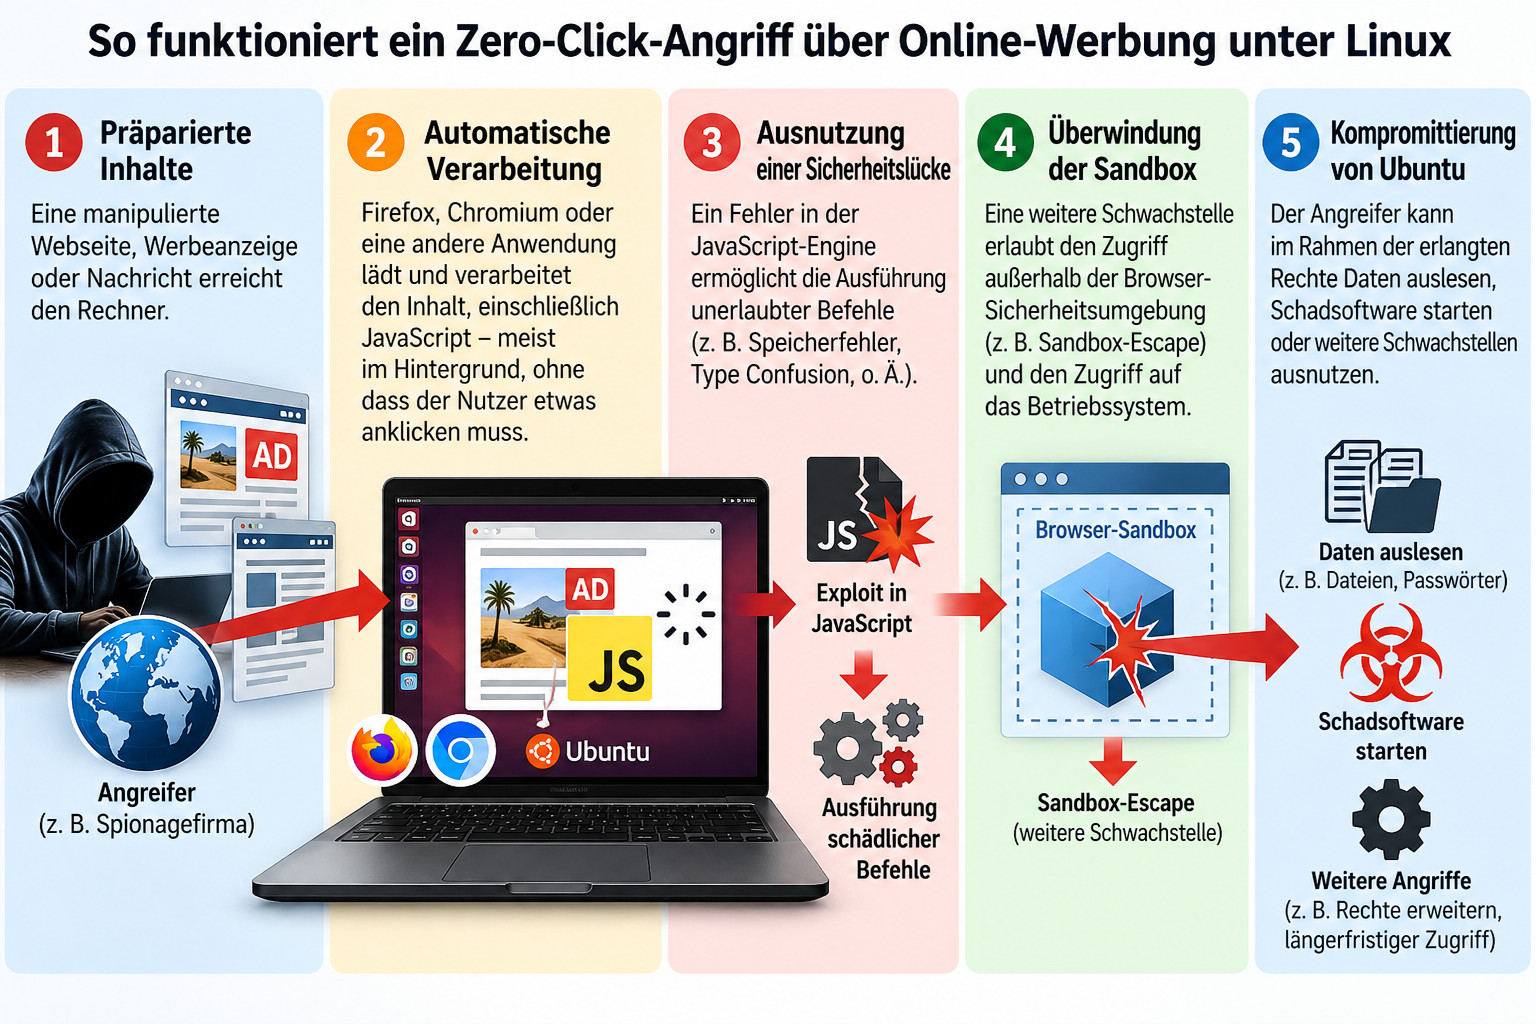
Was genau ist passiert? Und betrifft mich das oder nur Klein Fritzchen?
„Sollten Geräte einer Zielperson gehackt werden, schickte das System schädlichen JavaScript-Code dorthin. Dieser wurde vom Browser oder der jeweiligen App im Hintergrund ausgeführt, nutzte Schwachstellen aus und infizierte das Zielgerät, ohne dass die betroffenen Personen einen Klick ausführen mussten.“ Wie könnte das für Linux funktionieren?
Das kann auch unter Linux, insbesondere Ubuntu, funktionieren. Allerdings ist dabei eine wichtige Unterscheidung zu treffen: JavaScript allein kann normalerweise keinen Linux-Rechner infizieren. Dazu muss der Angreifer eine oder mehrere Sicherheitslücken ausnutzen.
Der von dir zitierte Text beschreibt vermutlich einen sogenannten Zero-Click-Angriff, bei dem der Benutzer weder auf einen Link klicken noch eine Datei öffnen muss.
Wichtig: Eine beliebige Person kann nicht einfach JavaScript an einen Linux-Rechner schicken und erwarten, dass es ausgeführt wird. Es muss einen erreichbaren Verarbeitungsweg und eine ausnutzbare Sicherheitslücke geben.
„Damit sich eine Spionagesoftware auf einem Telefon, Tablet oder Computer installieren kann, muss normalerweise die Zielperson dazu verleitet werden, auf einen schädlichen Link zu klicken“, schreiben die Russen. Bla bla bla. Also der übliche Unsinn, der auch beim Thema“ Online-Durchsuchung“ die Runde machte.
„in Fehler beispielsweise in der JavaScript-Engine“. – „Kompromittierung von Ubuntu“. Sollte nicht zielgerichtet jemand ausspioniert werden? Oder will nur jemand mit einer XXL-Schrotflinte in den Internet-Wald hineinschießen in der Hoffnung, die Ameise Fräulein Müller zu treffen?
„Millionen Geräte wurden zudem heimlich mit Spionageservern verbunden. Discover-Tech nutzte dafür auch große Werbenetzwerke wie Google.“ Klar. Das ist kein Bug, sondern ein Feature. Google betreibt ebenfalls massenweise „Spionageserver“, um Werbung personalisieren zu können.
Die algorithmische Intelligenz sagt mir:
Wichtige Präzisierung: Die Grafik zeigt ein theoretisch mögliches Angriffsszenario unter Ubuntu/Linux. Der Citizen-Lab-Bericht belegt Zero-Click-Infektionen durch manipulierte Werbung, aber nicht ausdrücklich eine erfolgreiche Infektion unter Linux. Die untersuchte Schadsoftwareprobe war eine Windows-DLL.
Ach so.
PS Der Schockwellenreiter hat auch was dazu.
____________________
* „The Citizen Lab is a world-renowned research unit led by Professor Ronald J. Deibert at the University of Toronto’s Munk School of Global Affairs & Public Policy.“
Vgl. The Cipher Brief: „Chasing Shadows in the World of Mercenary Spyware“.
„In einem Rückblick erzählt Deibert, wie das Lab die weltweit führende Firma für Cyber-Söldner entlarvte: die in Israel ansässige NSO Group, die Entwickler der Spionagesoftware Pegasus.
Dabei berichtet er über eine Reihe von Menschenrechtsverletzungen – von innenpolitischen Spionageskandalen in Spanien, Polen, Ungarn und Griechenland bis hin zur Verwicklung des Unternehmens in den Mord an dem Journalisten der Washington Post, Jamal Khashoggi, im Jahr 2018.“
Der Text behauptet eine Verwicklung der NSO Group in den Mord an Khashoggi. Das ist nicht gleichbedeutend mit dem Nachweis einer unmittelbaren Beteiligung am Mord.“
Unter Reiseplanern
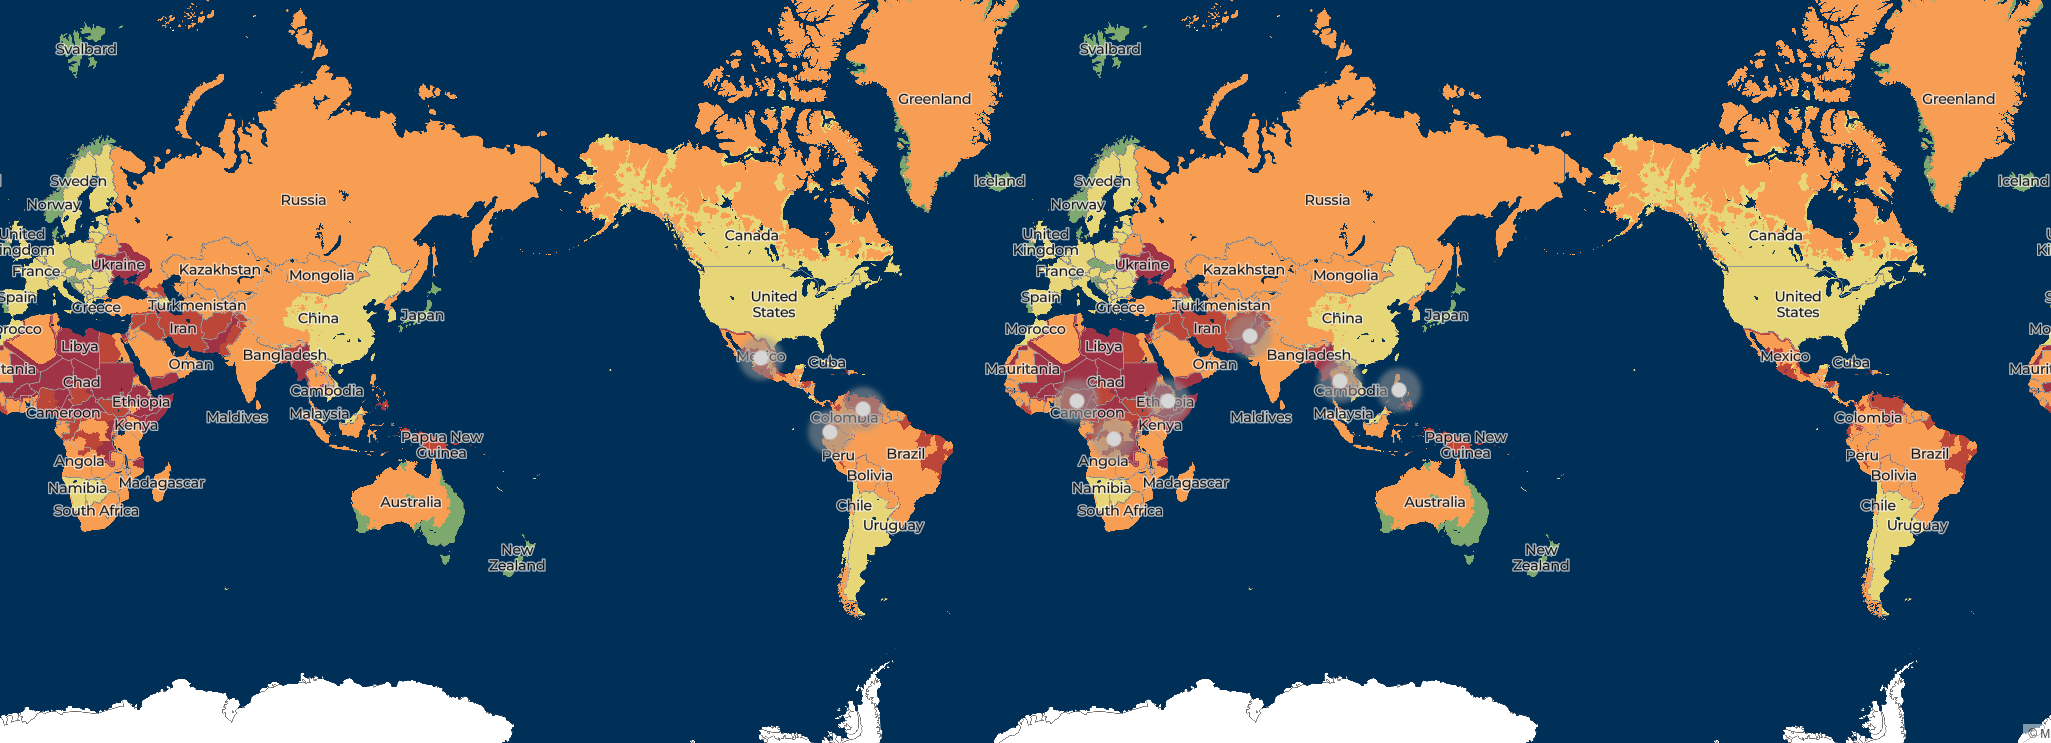
Global Guardian hat eine Weltkarte publiziert, die angeblich die Risiken des Reisens, je nach Land, auflistet.
Schon lustig, dass Deutschland als nicht mehr so sicher gilt wie Norwegen, Portugal oder Tschechien. Aber warum sollte Polen irgendwie unsicher sein? Es ist dort sicherer als hier.
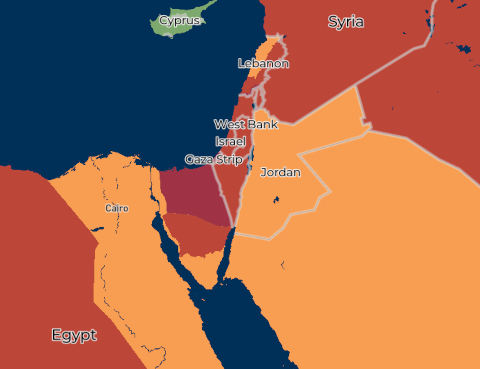
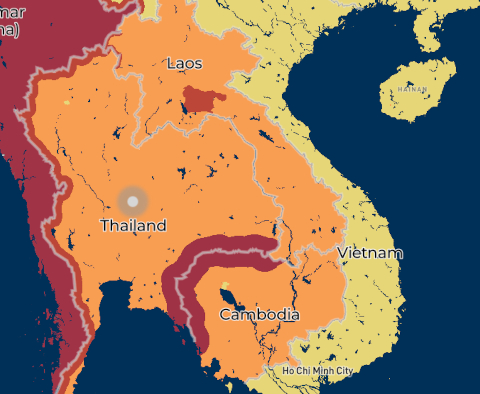
Und Israel? Ich habe mich dort sehr sicher gefühlt. Ich weiß jedenfalls, wo ich jetzt hinfahren sollte… Mauretanien wollte ich immer einmal befahren haben. Mal sehen. No risk, no fun.
Gewaltfantasien
Kann man eigentlich die künstliche algorithmische Intelligenz verprügeln oder irgendwie bestrafen? Mir ist gerade danach.
Unter Vögeln
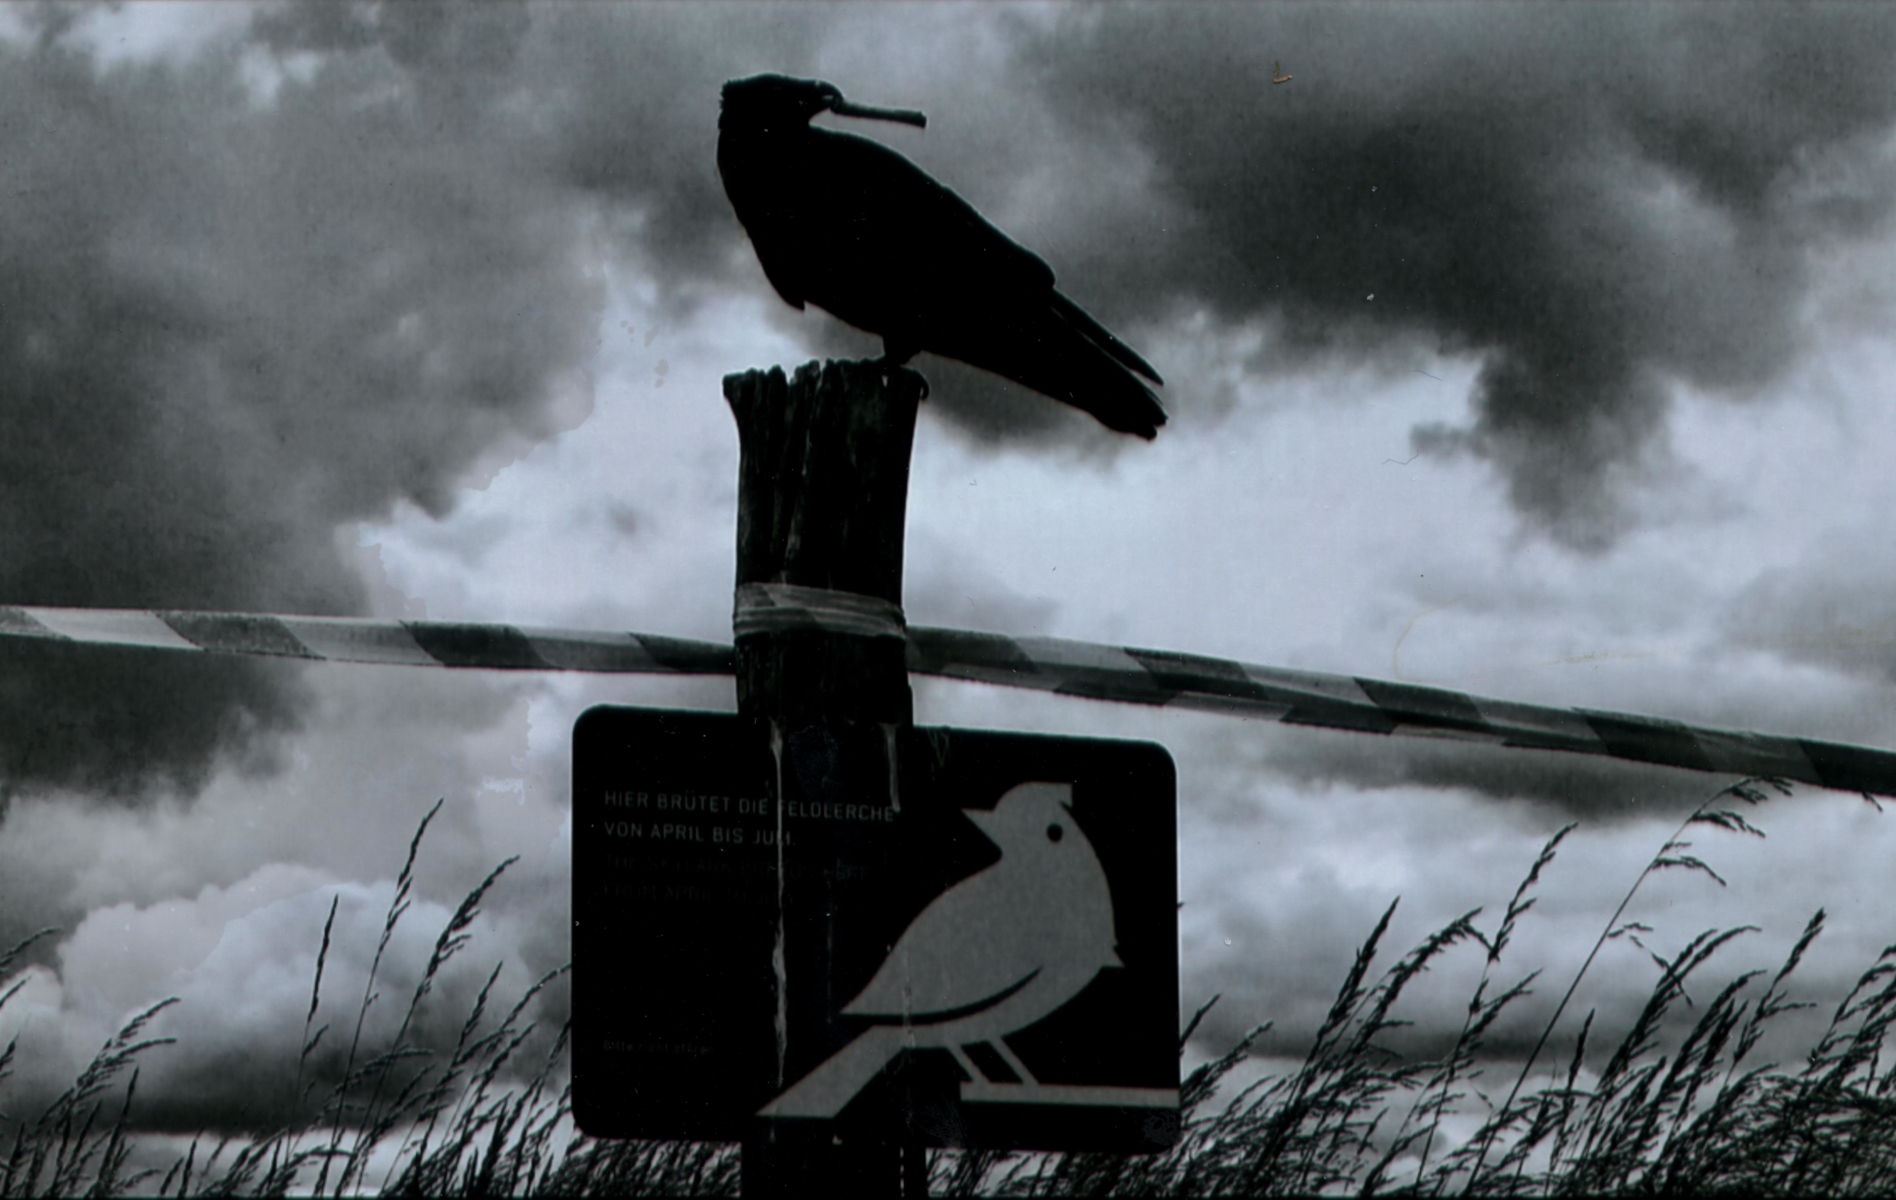
© Andrés Bortnik
Superkünstliche algorithmische Intelligenz
Wer „Künstliche Intelligenz“ sagt, ist Trumps Feind. Ach was. Ich sage, was ich will.
Auch „Superintelligenz“ suggeriert etwas Falsches. Ein Roboter oder ein Algorithmus sind nicht „intelligent“. Fragen wir doch einen Experten:
Künstliche Intelligenz ist tatsächlich intelligent – zumindest dann, wenn man Intelligenz als die Fähigkeit definiert, Probleme zu lösen, Muster zu erkennen, Wissen anzuwenden und sich an neue Aufgaben anzupassen. Moderne KI kann komplexe mathematische Probleme lösen, Programme schreiben, Texte analysieren und Zusammenhänge erkennen, die Menschen möglicherweise übersehen. Das ist mehr als das bloße Abrufen gespeicherter Informationen.
Allerdings ist umstritten, ob KI tatsächlich versteht, was sie tut. Ein Sprachmodell verarbeitet Informationen mithilfe mathematischer Operationen in neuronalen Netzen, ohne dass daraus auf ein subjektives Erleben geschlossen werden könnte. Intelligenz, Verstehen und Bewusstsein sind jedoch unterschiedliche Phänomene. Ein System kann intelligent handeln, ohne notwendigerweise über Selbstbewusstsein zu verfügen.
Auch die Vorstellung einer Superintelligenz, die den Menschen in nahezu allen kognitiven Bereichen übertrifft, bleibt bislang hypothetisch.
Die entscheidende philosophische Frage lautet deshalb, ob ein System intelligent sein kann, ohne zu wissen, dass es intelligent ist? Die Antwort könnte durchaus Ja lauten. Vielleicht ist künstliche Intelligenz nicht deshalb weniger intelligent als der Mensch, weil sie anders funktioniert. Vielleicht zwingt sie uns vielmehr dazu, unsere bisherige, allzu menschliche Vorstellung von Intelligenz grundsätzlich zu überdenken.
Ach so. ChatGPT schlägt übrigens für sich selbst Algorithmische Intelligenz vor.
Sabaidee!
Peru wird abgerissen

Ich weiß noch, wie das Licht dort fiel,
am Abend, wenn die Schatten länger wurden,
wie still die Wege zwischen Bäumen lagen,
die niemand außer mir gepflanzt.
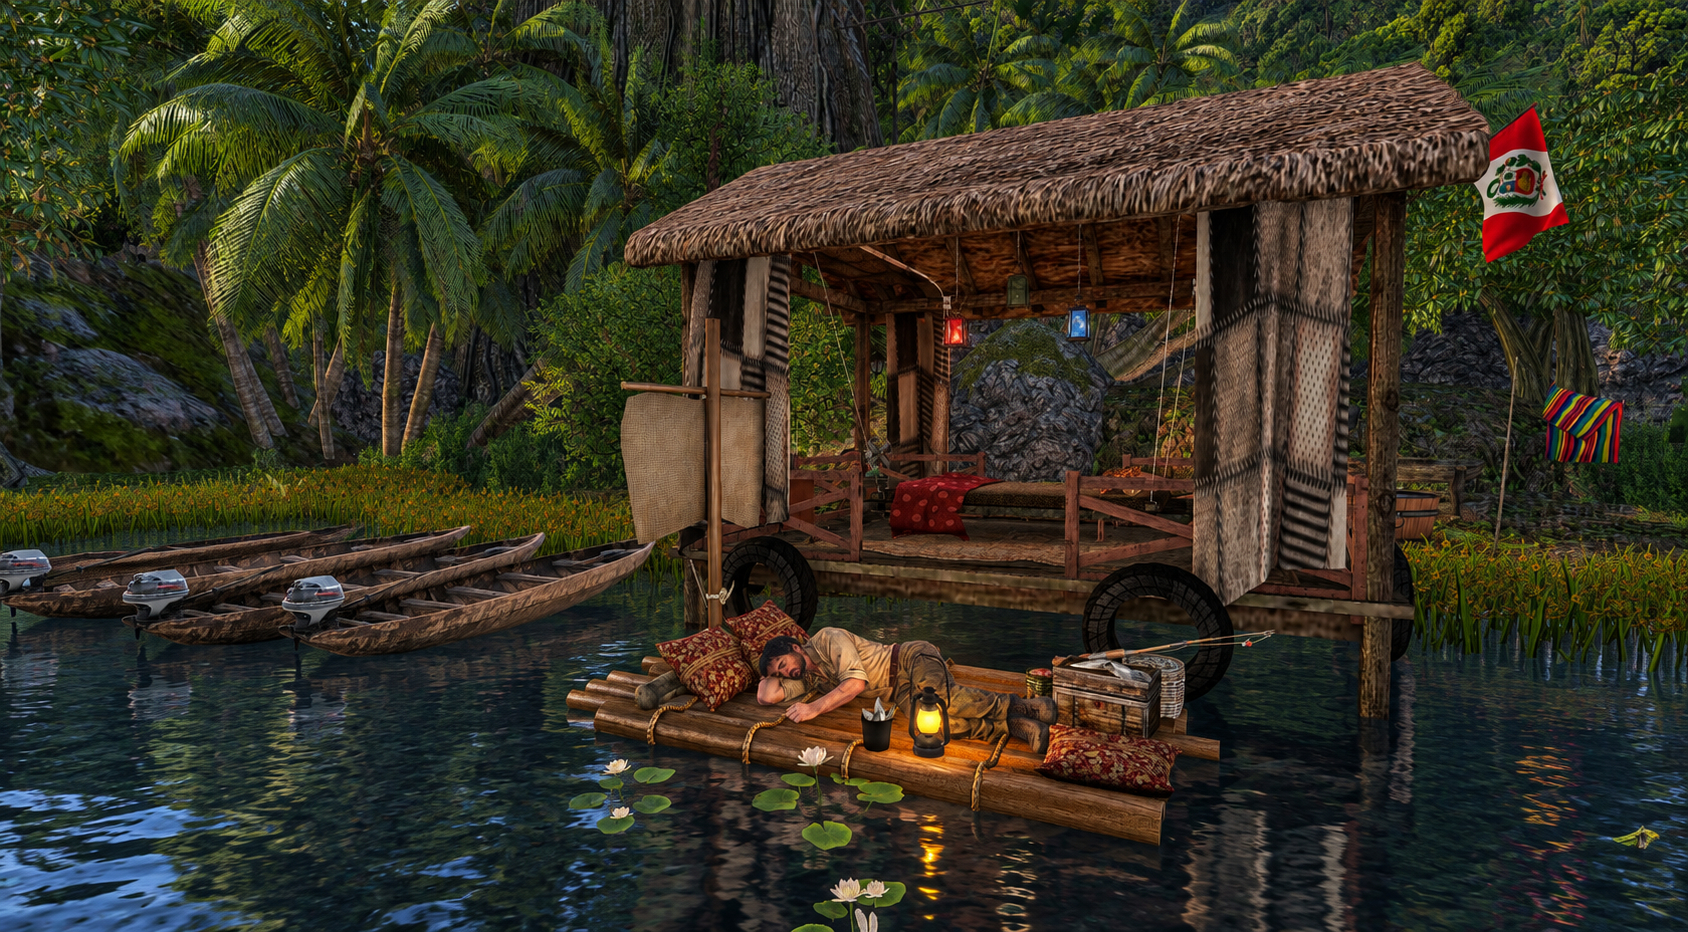
Das Rollenspiel-Event auf meiner Sim ist morgen vorbei. Ich werde daher „Peru“ wieder abreißen. Da der von mir erzeugte Urwald samt der Dekoration sehr schön geworden ist, möchte ich ihn dokumentieren. Am Ende der Woche wird er unwiderruflich weg sein. Erinnern an ein virtuelles Environment? Ja, funktioniert. Drei Bilder stammen nicht von mir, sondern von den Teilnehmern, und wurden von der KI ein wenig aufgehübscht, was Farben, Tiefenschärfe und Kontrast angeht.
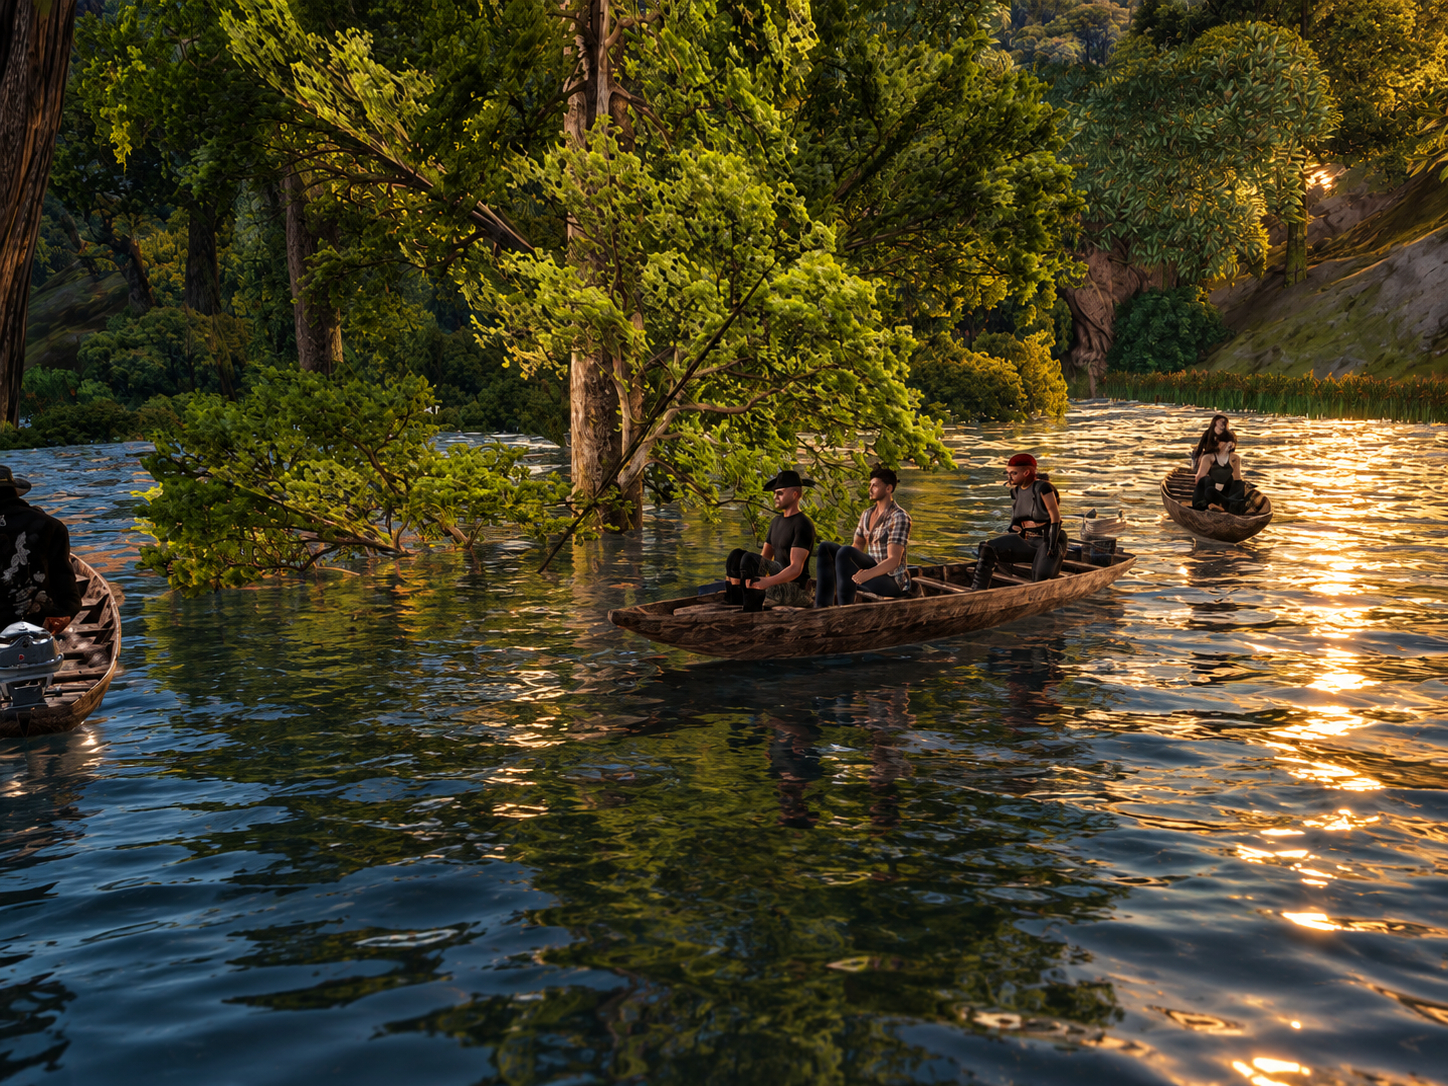

Ich kenne jeden Stein, den ich versetzte,
den Lauf des Wassers, jede kleine Bucht.
Und manchmal glaube ich, ich könnte wiederkehren,
als wartete die Landschaft noch auf mich.


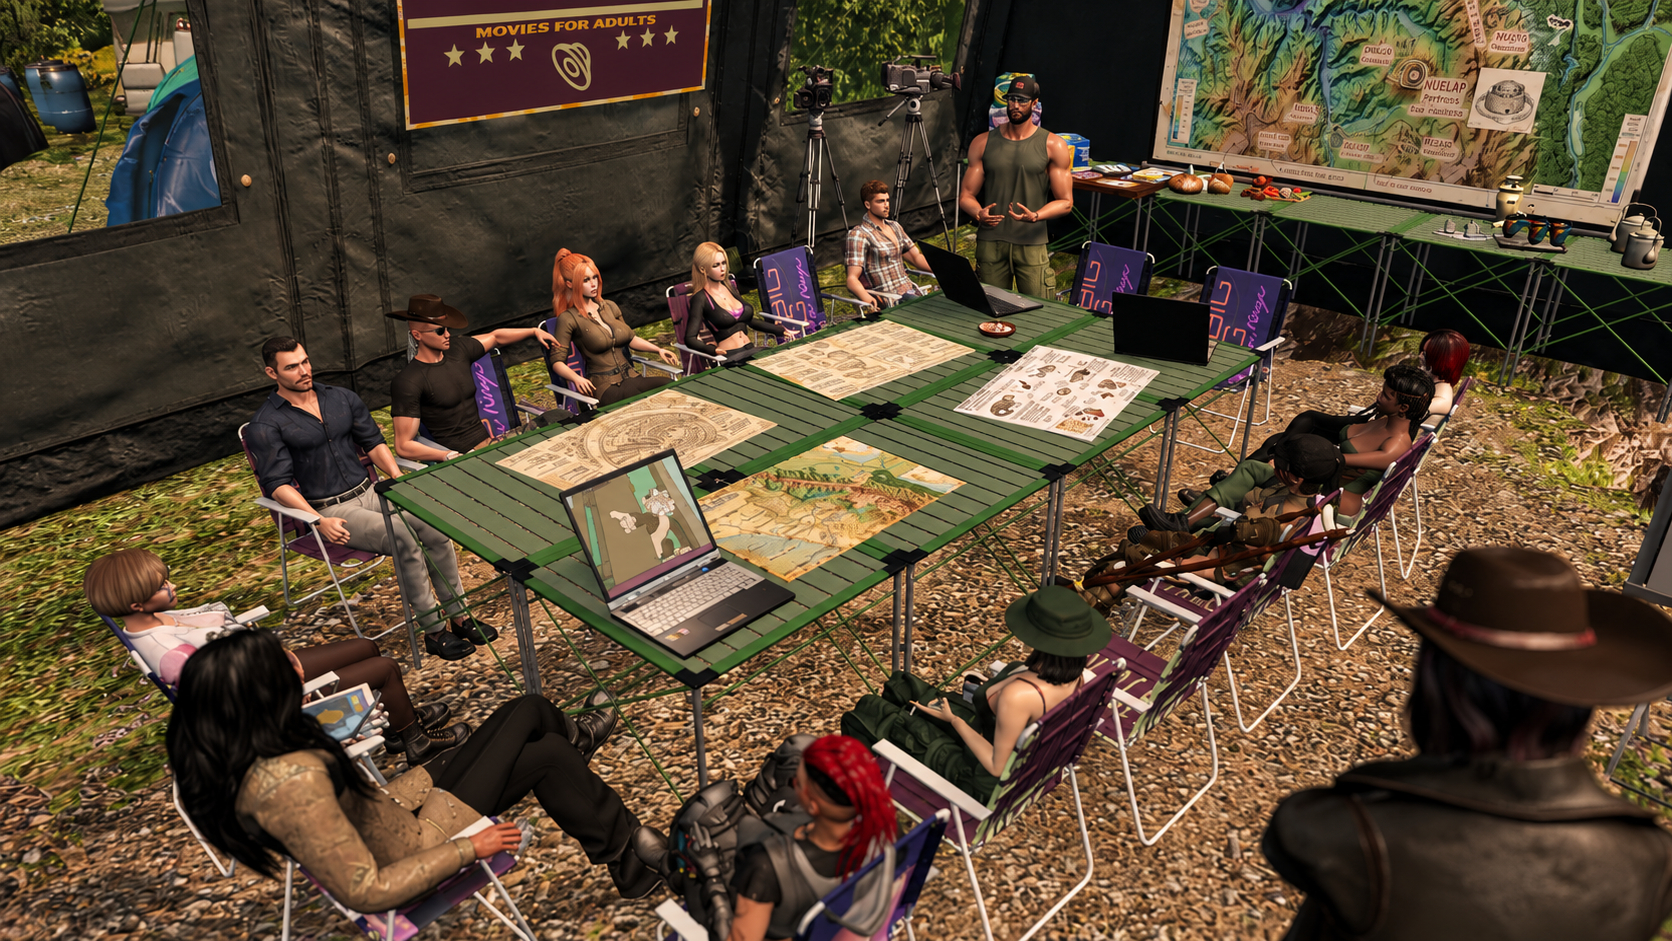
Doch meine Hand war es, die sie verschwinden ließ.
Kein Sturm, kein Feuer und kein fremder Wille.
Ich selbst nahm fort, was ich geschaffen hatte,
und hinterließ ein Schweigen ohne Ort.

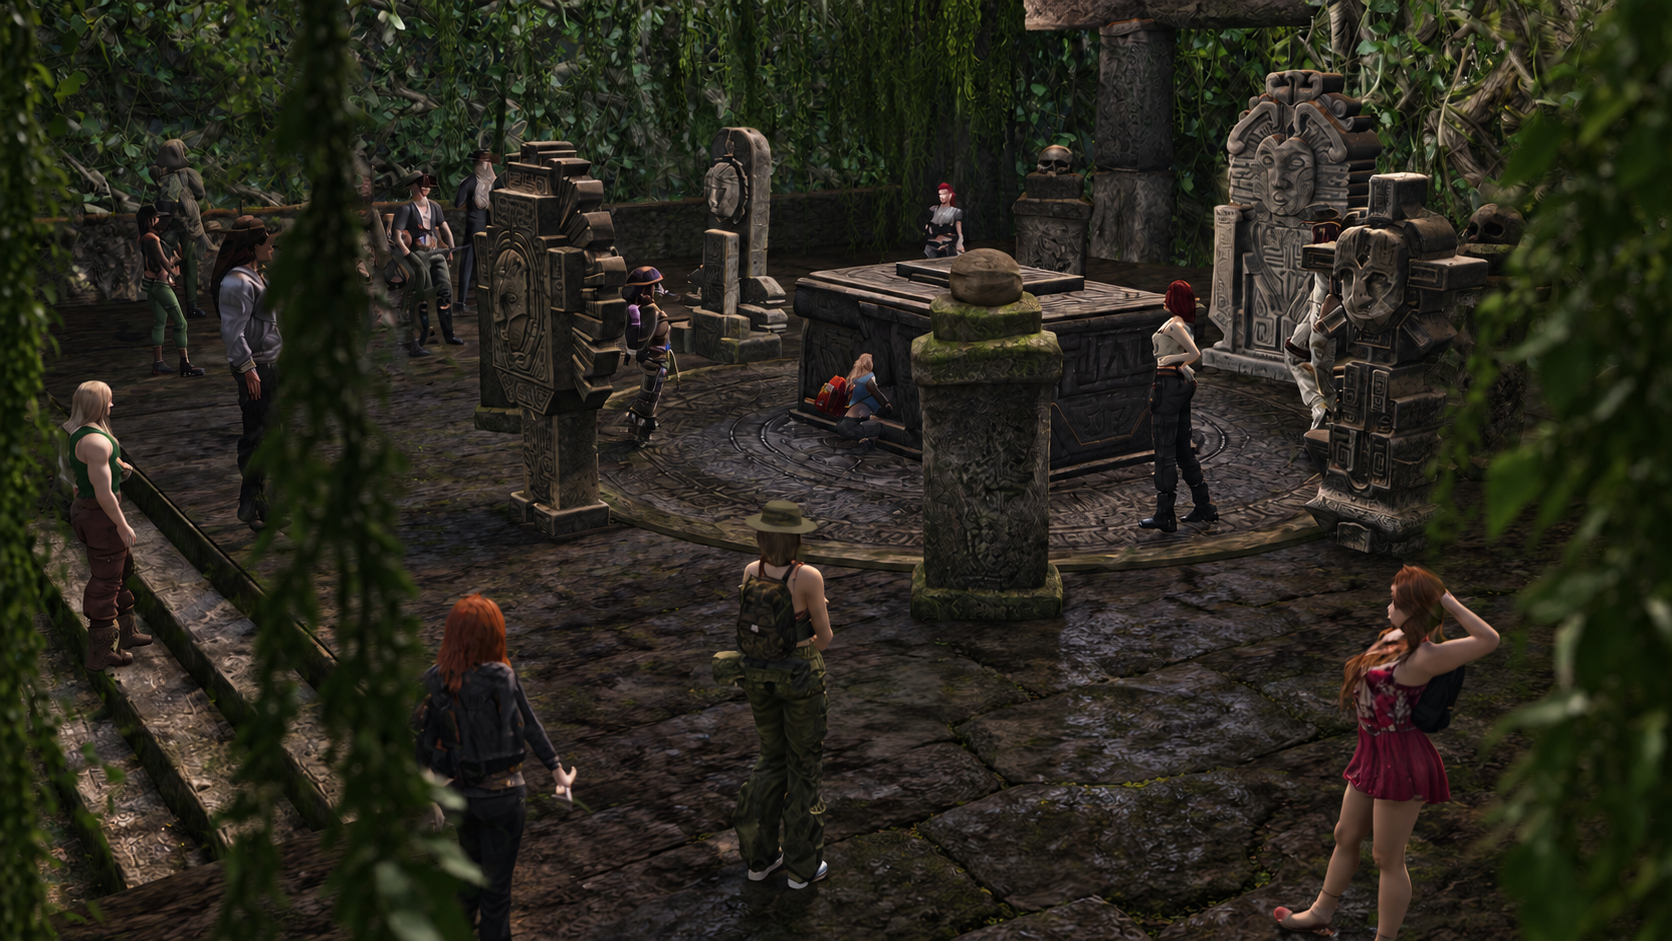
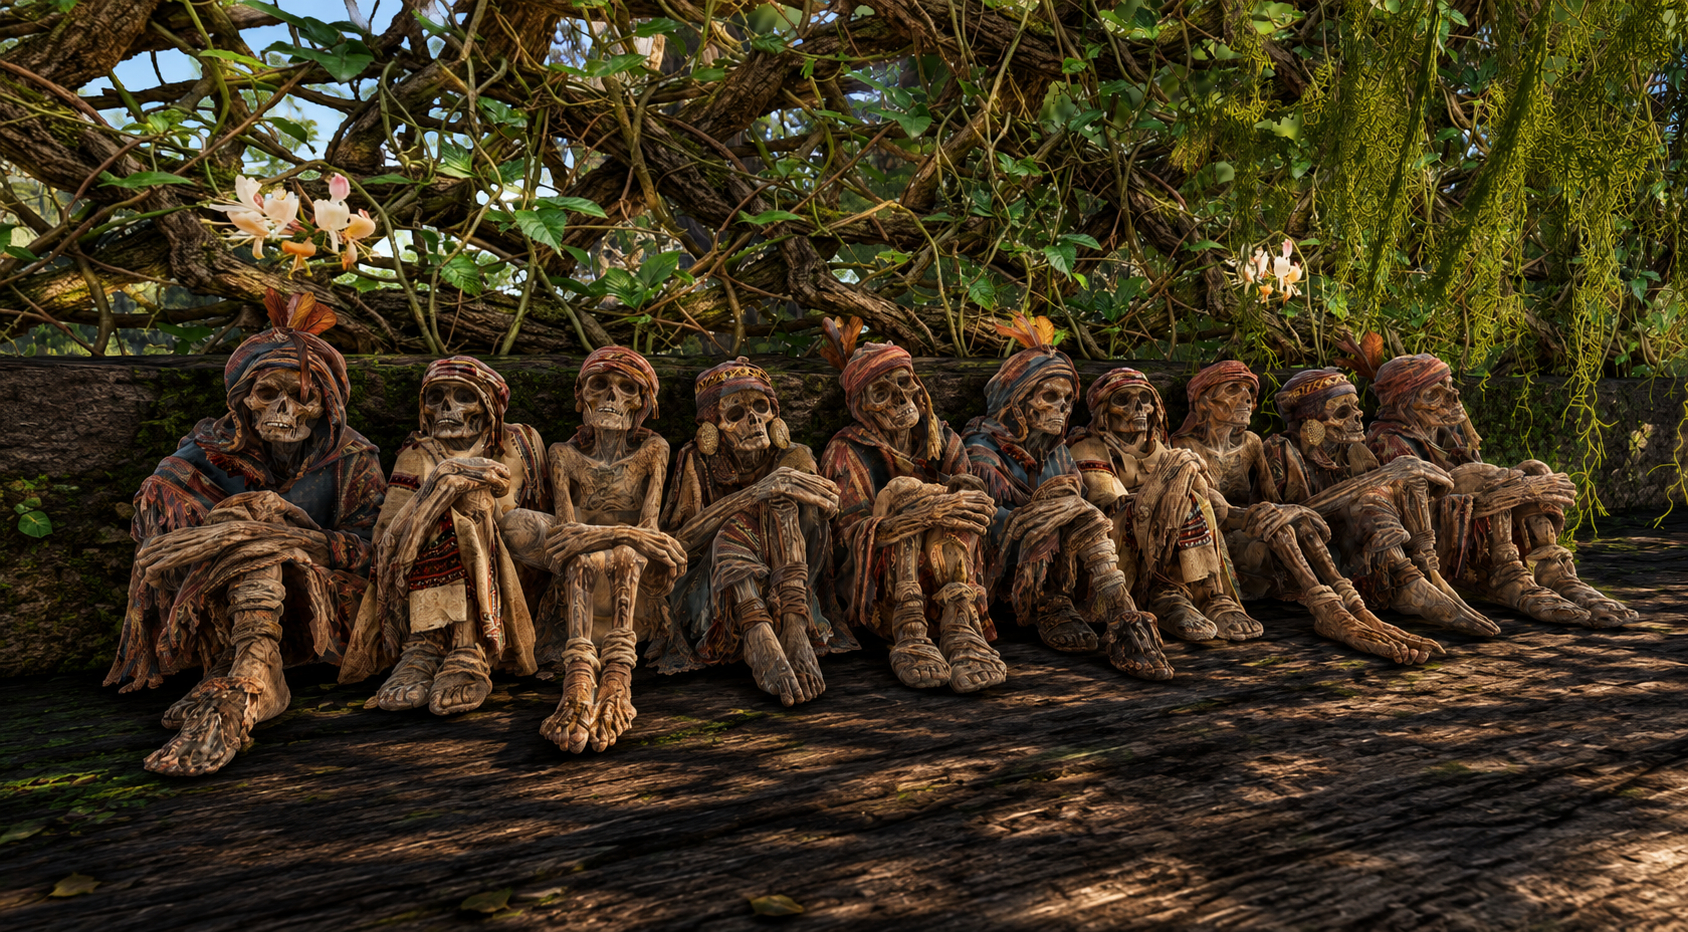

Nun gibt es keine Wege mehr, die dorthin führen,
kein Ufer, keinen Baum, kein letztes Licht.
Nur wenn ich meine Augen schließe,
ist alles wieder da.


Und nichts davon ist wirklich fort.
Und nichts davon kommt je zurück.
(Autor des Gedichts: ChatGPT)
#Secondlife #gamedesign #fantasy #roleplay #Gor
Essen, Schlafen und Sex
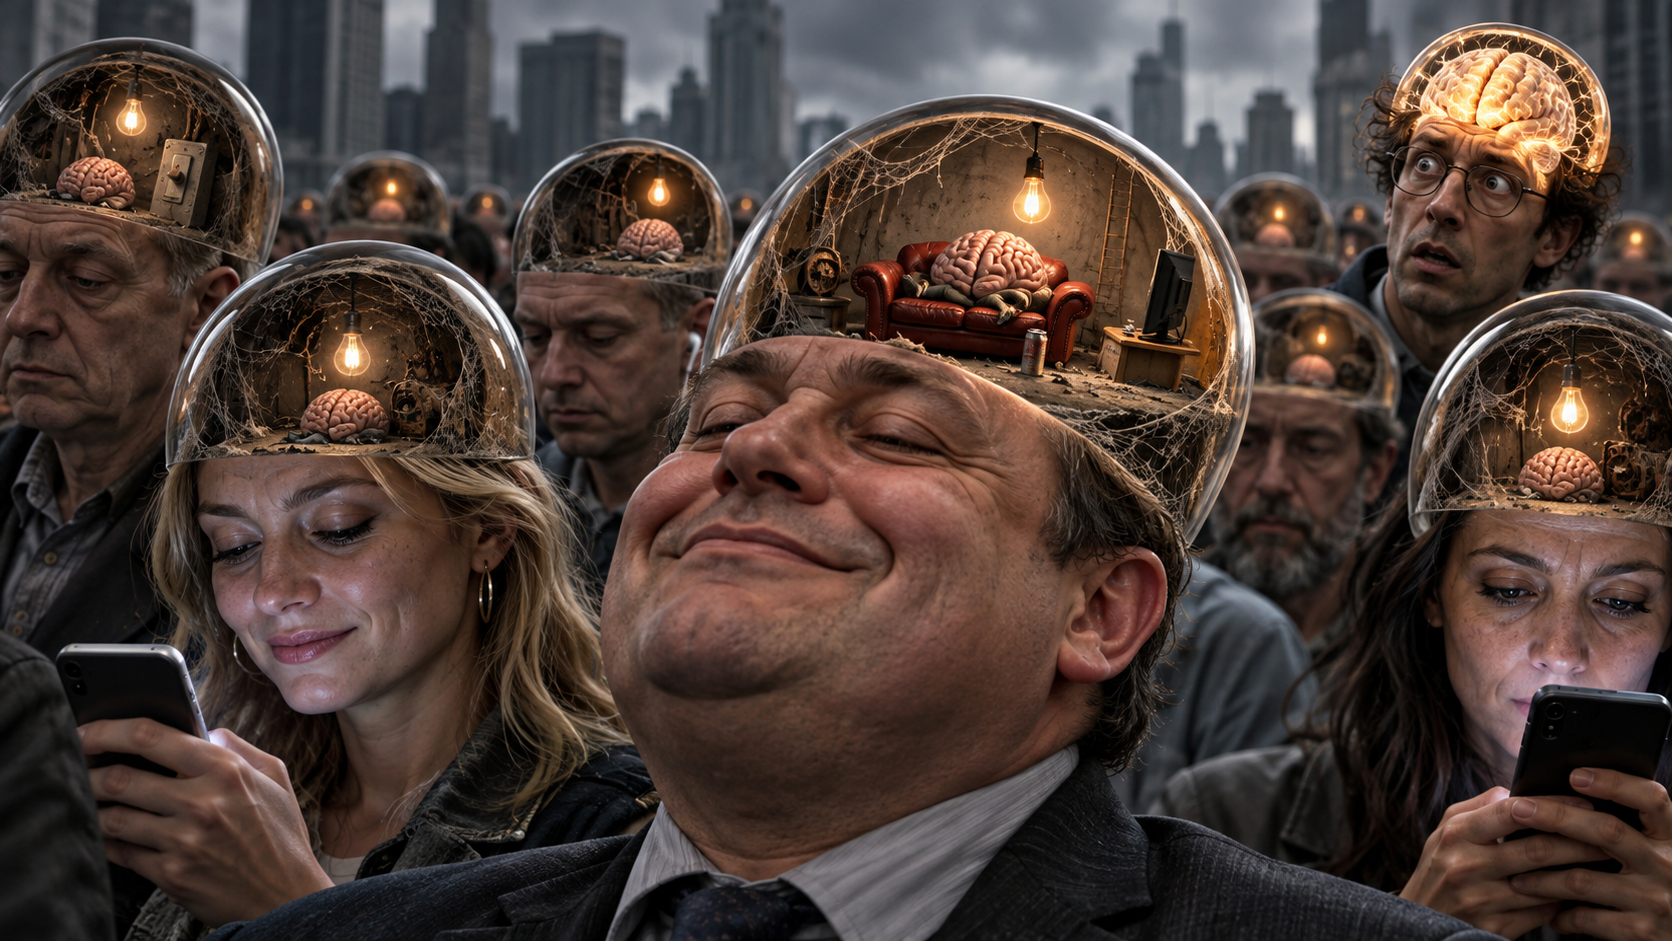
In Deutschland verbringt man im Schnitt noch täglich 27 Minuten mit dem Lesen. „Wenn das Lesen abnimmt, verkümmert die Fähigkeit, längere und komplexere Gedankengängen selbst zu entwickeln“, sagt der Psychologe voraus. Es bestehe die Gefahr, dass sich eine Kluft entwickele zwischen denen, die intellektuell trainiert sind, und jenen, die ihr Gehirn nur noch zum Allernotwendigsten nutzen und alles, was anspruchsvoll ist, an die KI auslagern.“ (Deutschlandfunk, Audio-Beitrag)
Ich muss also meine Postings so formulieren, dass man mindestens 28 Minuten braucht, um sie lesen zu können. Und noch einmal so lang, um sie zu verstehen. Dann werden diejenigen abgeschreckt, die ihr Gehirn nur noch zum Allernotwendigsten nutzen.
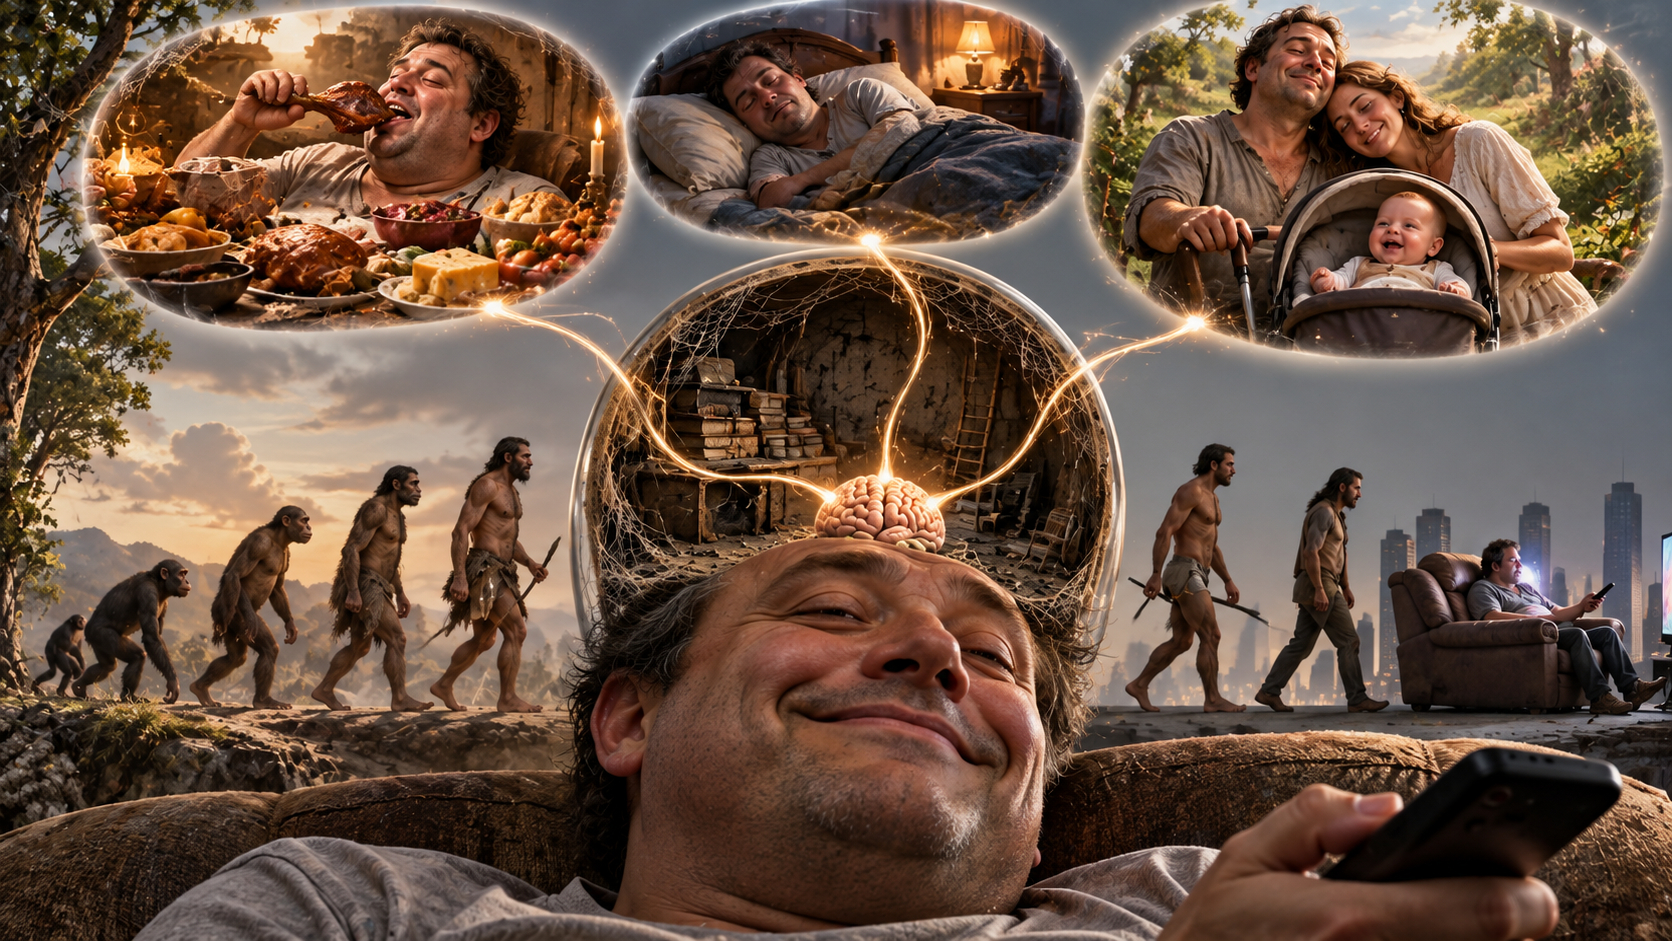
Was aber ist das Allernotwenigste? Im Sinne der Evolution Essen, Schlafen und Sex.
Schöne Aussichten. Ich werde auch ohne Leser weiter bloggen.
-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)